

Windowsのゼロデイ脆弱性、開発会社狙う攻撃で発見 - 検体公開後は試行増加
マイクロソフトでは「Cobalt Strike」のインフラを配し、ランサムウェア「Conti」を展開するグループ「DEV-0365」の追跡も行っている。
しかし、今回の攻撃で一部インフラが重なるものの、異なるグループがインフラに関与している可能性があり、攻撃活動にもばらつきがあることも踏まえ、異なるグループ「DEV-0413」と識別した。
また今回の攻撃で悪意あるOLEオブジェクトの配信には、Mandiantが「UNC1878」として追跡する「DEV-0193」のインフラも使用されていた。同インフラは、これまでも「BazaLoader」「Trickbot」の配信にも利用されているという。
当初の攻撃はターゲットを絞り込んでおり、8月にマイクロソフトが確認した攻撃は10件に満たなかったが、アドバイザリ公表の翌日となる9月8日には、Mandiantが発見したものと同じ検体が別の研究者からも報告された。
検体は同日広く公開され、24時間を待たずに「CVE-2021-40444」の試行が大きく増加。公開後に「概念実証(PoC)コード」が「RaaS(ransomware-as-a-service)」のツールキットに転用されたことも判明しているという。
同社では、同脆弱性への対策として、9月に公開した月例セキュリティ更新の適用をはじめ、OSを最新の状態に保つことや「Microsoft Defender」によるマルウェア対策や悪意ある設定変更の防止、「EDR」としての利用などを呼びかけている。
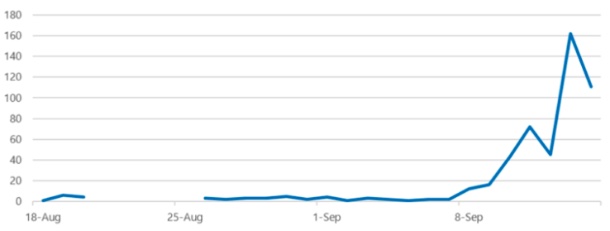
「CVE-2021-40444」を悪用する攻撃の観測動向(グラフ:MS)

(Security NEXT - 2021/09/17 )
 ツイート
PR
関連記事
「PHP2Shell」汎用的なRCEは当面困難との分析 - 油断は禁物、他脆弱性との連鎖も
WatchGuard「Fireware OS」に複数脆弱性 - 7件がクリティカル
「VMware Cloud Foundation」に深刻な脆弱性 - 修正パッチを準備
「Sophos UTM」に深刻なRCE脆弱性 - EOLで手動パッチ必要
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク


