

2021年2Qの脆弱性届出は307件 - ソフトウェアとサイトともに増加
2021年第2四半期に情報処理推進機構(IPA)へ届け出があった脆弱性は307件だった。ソフトウェア、ウェブサイトのいずれも増加している。
ソフトウェア製品やウェブアプリケーションの脆弱性情報を円滑に流通させるため、「情報セキュリティ早期警戒パートナーシップ」のガイドラインをもとに同機構では脆弱性の届け出を受け付けており、同四半期の状況について取りまとめたもの。
同四半期に受け付けた脆弱性の届け出は307件。前四半期の251件から56件増加した。内訳を見ると、ソフトウェア製品の脆弱性に関する届け出は79件で前四半期から8件増。ウェブサイト関連は前四半期の180件を48件上回る228件だった。
届け出の受け付けを開始した2004年からの累計は、ソフトウェア製品が4850件、ウェブサイト関連が1万1933件。合計で1万6783件となった。ウェブサイトに関する届け出が全体の7割を占める。
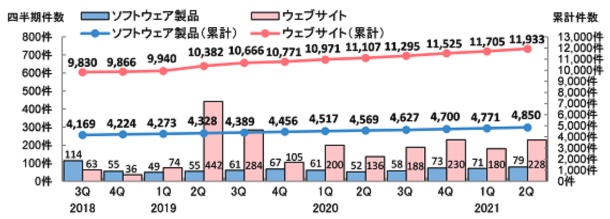
脆弱性の届け出状況推移(グラフ:IPA)

(Security NEXT - 2021/07/28 )
 ツイート
関連リンク
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


