

カプコンへの不正アクセス、侵入経路は予備に残した以前のVPN機器
カプコンが不正アクセスを受け、ランサムウェアに感染し、個人情報が流出した問題で、同社は北米の現地法人が予備として残していた旧システムのVPN機器が侵入経路となったことを明らかにした。
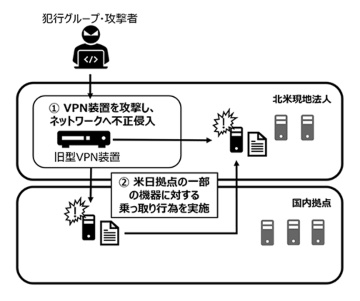
不正アクセスの流れ。同社の説明では「旧型VPN装置」とあるが、不正アクセス当時に機器がサポート中であったかなど、具体的には明らかにしていない。同社は「以前利用していたシステム」と説明している(図: カプコン)
同社は外部事業者と機器や通信ログについて調査を進めていたが、3月31日に調査を完了した。
同社によると、不正アクセスの起点となったのは、北米の現地法人であるCapcom U.S.Aが、予備として設置していたVPN機器。
同機器を介して米国や国内拠点の一部の機器が侵害され、情報を窃取された。
現地法人を含め同社グループでは、別にあらたなVPN機器を導入済みだったが、米カリフォルニア州における新型コロナウイルス感染の急拡大に起因するネットワーク負荷の増大にともない、通信障害など備え、緊急避難用のインフラとして同法人にのみ旧システムのVPN機器1台を残していたという。

(Security NEXT - 2021/04/14 )
 ツイート
関連リンク
PR
関連記事
米当局、悪用が確認された脆弱性2件について注意喚起
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
WatchGuardの「Fireware OS」に15件の脆弱性
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
米当局、複数ネットワーク関連製品の脆弱性悪用に注意喚起
先週注目された記事(2026年9月13日〜2026年9月19日)
先週注目された記事(2026年9月6日〜2026年9月12日)
政府共通の業務実施環境「GSS」に不正アクセス - VPN機器の脆弱性を悪用
Check PointのVPN機能に深刻なRCE脆弱性 - ライブパッチや更新を提供
学生の複数アカウントに不正アクセス、スパム踏み台に - 立教大


