

小規模向けCisco製VPNルータに深刻なRCE脆弱性 - アップデートが公開
Cisco Systemsの小規模環境向けVPNルータに複数の脆弱性が明らかとなった。脆弱性を悪用されるとリモートよりコードを実行されるなど、深刻な影響を及ぼすおそれがある。
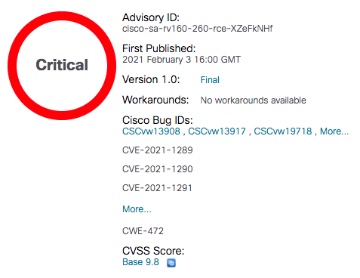
7件の脆弱性が判明し、重要度「クリティカル」と評価されている(画像:Cisco Systems)
対象となるのは、「RV260 VPNルータ」「RV260P VPNルータwith POE」「RV260W Wireless-AC VPNルータ」「RV160 VPNルータ」「RV160W Wireless-AC VPNルータ」の5製品。
「CVE-2021-1289」をはじめ、あわせて7件の脆弱性が判明。HTTPリクエストの処理に脆弱性は存在しており、ウェブ管理インタフェースへ細工したパケットを送信され、リモートよりコードを実行されるおそれがある。2月3日の時点で悪用は確認されていない。
共通脆弱性評価システム「CVSSv3.1」のスコアは「9.8」で、重要度をもっとも高い「クリティカル(Critical)」とレーティングされている。同社は、脆弱性を解消したファームウェアのアップデート「バージョン1.0.01.02」をリリースした。今回判明した脆弱性は以下のとおり。
CVE-2021-1289
CVE-2021-1290
CVE-2021-1291
CVE-2021-1292
CVE-2021-1293
CVE-2021-1294
CVE-2021-1295
なお、すでにサポートが終了している同社「Cisco RV215W Wireless-N VPNルータ」「同RV130W Wireless-N多機能VPNルータ」「同RV130 VPNルータ」「同RV110W Wireless-N VPNファイアウォール」に関しても、1月に深刻な脆弱性が多数判明している。
(Security NEXT - 2021/02/05 )
 ツイート
関連リンク
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


