

サイバー攻撃の経緯や調査方法などを明らかに - 三菱電機
三菱電機は、外部より不正アクセスを受け、情報流出の可能性が判明した問題で、攻撃を受けた経緯や対応状況の詳細について明らかにした。132台に感染の疑いが判明したが、これら端末からアクセス可能な範囲に社会インフラの重要情報などは含まれていないとあらためて強調している。
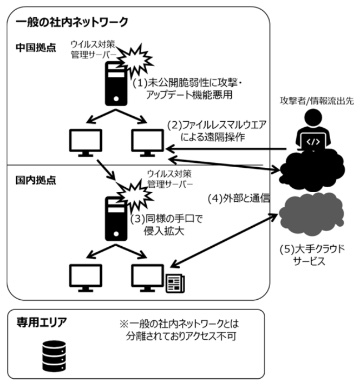
攻撃が行われた流れ(図:三菱電機)
同社によると、最初に標的となったのは中国拠点で運用していたマルウェア対策用の管理サーバ。2019年3月18日に外部から当時未知の脆弱性を用いたゼロデイ攻撃が行われ、パターンファイルのアップデート機能を悪用。同拠点の端末に感染が広がった。
攻撃には、ブラウザと同じ名前の「PowerShell」ファイルを用いており、同ファイルよりファイルレスマルウェアを実行。リモートより端末の遠隔操作が行われ、中国国内の他拠点にも感染が拡大したという。
さらに4月3日、国内にあるマルウェア対策管理サーバが、中国の拠点経由で同様の手法により攻撃を受け、マルウェア対策製品のクライアントが導入されているサーバや端末などが侵害され、外部との通信を行っていた。
当初の攻撃は、送信元が詐称されていたことから攻撃者の特定が難しく、その後の攻撃には大手のクラウドサービスが用いられたとしている。

(Security NEXT - 2020/02/13 )
 ツイート
関連リンク
PR
関連記事
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
医療関係者向け情報サイトで会員情報流出の可能性 - 旭化成グループ会社
クラウドサービスにランサム攻撃、障害が発生 - IDCフロンティア
GMOアンケートサイトに不正アクセス - 個人情報が流出、ポイント不正交換も
従業員アカウントに不正アクセス、取材先に大量なりすましメール - 日経
ブロガー情報管理システムに不正アクセス、個人情報が流出 - 集英社
荷物問合サービスが侵害、個人情報流出の可能性 - 佐川急便
研究用原子炉利用者の身分証明書などが外部流出 - 原子力機構
日本郵便のサーバに不正アクセスか - 詳細は調査中
教員5人のアカウントに不正アクセス、スパムの踏み台に - 日大


