

「Webmin」のソースコード改ざんで脆弱性、攻撃コード公開 - アクセス増加の観測も
また今回修正された脆弱性「CVE-2019-15107」に関しては、8月中旬以降に脆弱性を狙ったアクセスの増加を警察庁においても観測しているという。
これらアクセスでは、対象となるサーバの稼働状況を調べたり、脆弱性の有無の確認、脆弱性を悪用するコマンドの試行などだった。
標準ポートとして利用される「TCP 10000番ポート」へのアクセスがほとんどだが、「TCP 80番ポート」「TCP 20842番ポート」へのアクセスも確認しているという。
同庁では、使用している「Webmin」のバージョンを確認したうえで、最新のバージョンにアップデートするよう求めている。
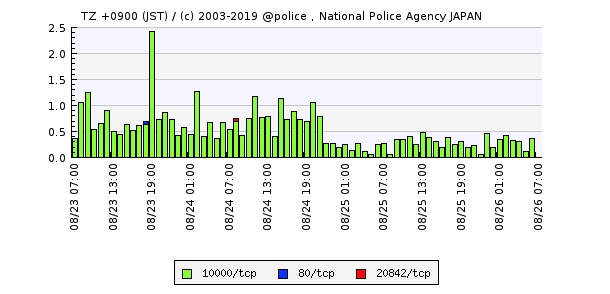
設置センサー1件あたりの観測件数推移(警察庁)

(Security NEXT - 2019/08/26 )
 ツイート
関連リンク
PR
関連記事
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
「Drupal」に脆弱性 - 拡張モジュールとの組み合わせで深刻な影響も
SAP月例更新で新規アドバイザリ16件 - 4件が「クリティカル」
「Firefox 158」を公開、脆弱性77件を修正 - 延長サポート版も更新
「Zoom Workplace」などに脆弱性4件 - 最新版へ更新を
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も


