

IPA、サイトのセキュリティ対策20カ条を解説 - CLも公開
情報処理推進機構(IPA)は、「安全なウェブサイトの運用管理に向けての20ヶ条 ~セキュリティ対策のチェックポイント~」を公開した。
ウェブサイトを安全に運用、管理するために実施すべきセキュリティ対策を、「ウェブアプリケーション」「ウェブアプリケーションが稼働しているウェブサーバ」「ウェブサーバが設置されているネットワーク」「その他」の4つに分類。あわせて20項目に集約した。
ウェブアプリケーションでは、脆弱性対策や通信内容の暗号化、不正ログイン対策、ログの定期的な確認などのほか、意図せずファイルやページを公開していないか、不要なエラーメッセージを返していないかなど、ポイントとして盛り込んだ。
ウェブサーバでは、OSやサーバソフト、ミドルウェアの脆弱性対策や、ログの定期的な確認、適切なパスワード管理、ファイルやディレクトリへの適切なアクセス制御などを挙げた。さらに不要なサービスやアプリケーションの稼働や、不要なアカウントが存在しないか確認するよう求めている。
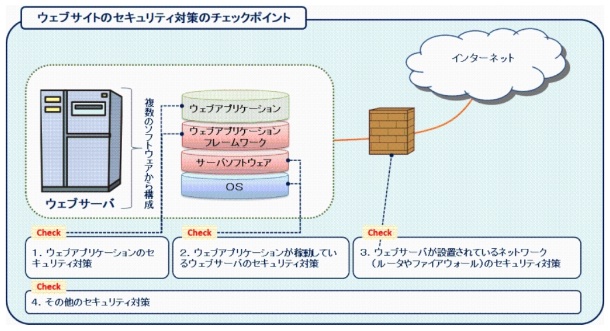
ウェブサイトにおけるセキュリティ対策のチェックポイント(画像:IPA)

(Security NEXT - 2019/03/06 )
 ツイート
PR
関連記事
社内の光回線申込受付管理システムで侵害、影響を調査 - ニフティ
「バイトル」で会員メールアドレスが流出した可能性
千葉銀の子会社サイトで侵害 - 個人情報流出の可能性
「オズモール」に不正アクセス - 会員の個人情報流出の可能性
モンベルのグローバルサイトに不正アクセス - 個人情報流出の可能性
日本郵便のサーバに不正アクセスか - 詳細は調査中
女性向け情報サイトの管理画面に不正アクセス - ハルメクHD
川崎市施設のサイトに不正アクセス - サイト更新時に判明
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
理工学部教職員がフィッシング被害、不審メールが送信 - 日大


