

「Windows」にゼロデイ脆弱性、PoCが公開 - 8月の「ALPC脆弱性」公表と同一人物
「Windows」に未修正の脆弱性が含まれていることがわかった。すでに「実証コード(PoC)」が公開されている。脆弱性を公表したのは、8月にも未修正の脆弱性を公開した研究者だった。
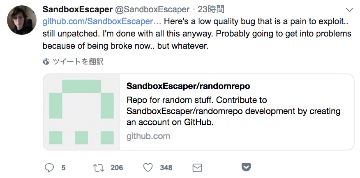
実証コードの公開を知らせるツイート
PoCが公開されたのは、「Windows」の「Data Sharing Service(DsSvc)」に関する権限昇格の脆弱性。公開したセキュリティ研究者は、GitHub上に実証コードをアップロード、Twitter上で公表した。
同研究者は「SandboxEscaper」を名乗り、8月にも「Windowsタスクスケジューラ」で権限昇格が生じる「ALPC(Advanced Local Procedure Call)」の脆弱性「CVE-2018-8440」をTwitter上で突如公開したことでも知られる人物。翌月の月例セキュリティ更新で修正されるまでの間にゼロデイ攻撃も確認されている。
公開されたPoCは、「Deletebug」とされるプログラム。管理者権限がないと操作できないシステムファイル「pci.sys」を「ALPC」を通じて削除する。「Chrome」では危険なファイルと認識され、ダウンロードがブロックされる。

(Security NEXT - 2018/10/24 )
 ツイート
PR
関連記事
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「WordPress」更新機能のRCE脆弱性 - 悪用に米当局が注意喚起
「Ruby on Rails」にアップデート - 脆弱性21件を修正
IBMの音声処理製品に深刻な脆弱性 - 任意コード実行のおそれ
「Firefox」のレイアウト処理に脆弱性 - 「同159.0.1」で修正


