

Windowsの「タスクスケジューラ」にあらたな脆弱性 - 修正方法は不明
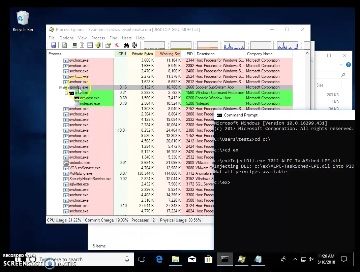
GitHub上に公開されたPoCの動作する様子の動画(画像:GitHub)
Windowsの「タスクスケジューラ」にあらたな脆弱性が判明した。修正方法や回避策などはわかっていない。
「タスクスケジューラ」に権限昇格の脆弱性が判明したもの。「アドバンストローカルプロシージャコール(ALPC)」の処理に起因するものだという。
セキュリティ研究者がTwitterで公表し、GitHubで実証コード(PoC)などが公開されている。
CERT/CCによると、同脆弱性に対する修正方法や緩和策などはわかっていないという。
(Security NEXT - 2018/08/28 )
 ツイート
関連リンク
PR
関連記事
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
Dellのコンテナストレージ製品に複数の脆弱性 - 重要度「クリティカル」
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開


