

「スリープモードは脆弱」 - HDD暗号化済みPC内部へアクセス可能となる問題が判明
ハードディスク全体が暗号化されたパソコンより暗号化キーなどを抜き出し、内部のデータへアクセスが可能となるあらたな問題が判明した。端末へ物理的にアクセスできる攻撃者によって悪用されるおそれがある。
適切にシャットダウン処理を行わずに電源が切れた場合、RAM上の残存したデータからハードディスク全体の暗号化に用いるキーを取得できる「コールドブート攻撃」が2008年にセキュリティ研究者によって発表され、その後対策が講じられたが、同対策を回避する手法があらたに明らかとなったもの。
9月13日にスウェーデンで開催されたセキュリティカンファレンス「SEC-T」で発表を行ったF-Secureによれば、今回の問題は、ブートプロセスを制御するファームウェアが、物理的なアクセスに対して適切に保護されていないことに起因するという。
近年のパソコンでは、RAMの上書きによって「コールドブート攻撃」が防止されているが、端末のファームウェアを書き換えることで上書き処理を無効化し、再び「コールドブート攻撃」によるデータ窃取が可能になる。
物理的にアクセスできる環境であれば、攻撃が可能。ファームウェアを変更し、USBメモリから起動するだけで暗号化キーの窃取が完了すると説明しており、BIOSパスワードなどを設定している場合も回避する方法が存在し、対策として限界があるという。
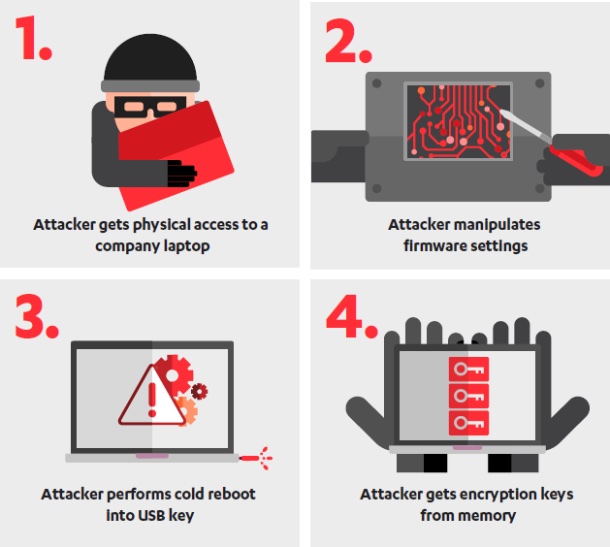
攻撃の流れ(画像:F-Secure)

(Security NEXT - 2018/09/18 )
 ツイート
関連リンク
PR
関連記事
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も


