

日本語メールで不正「iqyファイル」が大量流通 - 国内IPでのみ感染活動を展開
「iqyファイル」を用いた攻撃としては、インターネットイニシアティブ(IIJ)が、同社マネージドセキュリティサービスにおいて、7月に「Trojan-Downloader.MSOfiice.Sliqy」を多数観測している。
同社がメール経由で確認したマルウェアのうち、同マルウェアが全体の41.7%を占めて最多だった。特に同月13日と17日に多く検知されている。
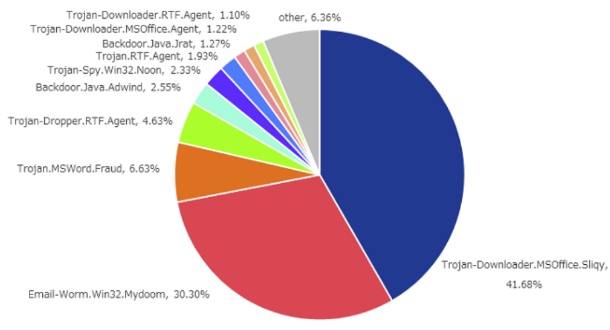
7月にメール経由で検知されたマルウェアの割合(グラフ:IIJ)
また「iqyファイル」を利用した日本語ベースの攻撃は、トレンドマイクロが8月上旬に観測している。
同社によると問題のメールはボットネット「Cutwail」を通じて配信されており、さらに日本国内のみに限定して感染活動が展開されていたことがわかったという。


(Security NEXT - 2018/09/11 )
 ツイート
関連リンク
PR
関連記事
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
生徒寮でサポート詐欺、入寮者の個人情報が流出か - 宮崎県
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市
大阪市の保育園サイトが改ざん - 個人情報流出は否定
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
サイトが改ざん被害、偽認証画面を表示 - 日本ブラインドサッカー協会
情報流出の可能性、影響範囲など調査 - 農業用温室メーカー
地域を超えるサイバー攻撃、日チェコ協力で高まるレジリエンス
さくらのレンサバ顧客環境で侵害 - 販売管理システムも被害か


