

マルウェア画像のFAX送信で受信端末乗っ取る「Faxploit」 - 複合機踏み台にネットワーク攻撃のおそれも
脆弱性を悪用された場合、受信端末の制御を奪われ、端末上で受信したファックス文書の窃取や改ざんのほか、仮想通貨のマイニングや接続された組織の内部ネットワークに対する攻撃に悪用されるおそれがある。
研究者は、HP製の複合機「Officejet Pro」を用いて動作を実証。ファックスを受信させることで同機器の制御を奪い、脆弱性を悪用する「Eternal Blue」「Double Pulsar」を利用してネットワーク経由の攻撃が可能であることを確認した。
すでに報告を受けたHPではバッファオーバーフローの脆弱性「CVE-2018-5924」「CVE-2018-5925」に対し、修正パッチをリリースしている。
今回脆弱性が判明したプロトコルは、HP以外の単体ファクス機器や複合機のほか、オンラインのファクス受信サービスなど広く使用されていると同研究者は指摘。同様の影響を受ける可能性があると分析している。
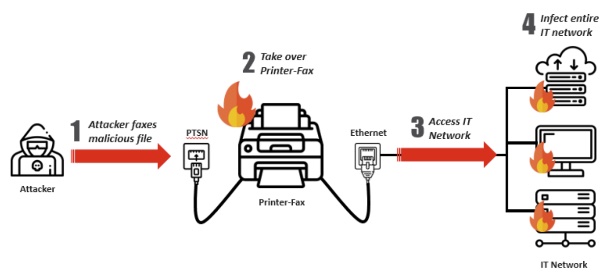
攻撃の流れ(画像:Check Point)


(Security NEXT - 2018/09/12 )
 ツイート
関連リンク
PR
関連記事
国内の「NetScaler」狙う攻撃も - 最新IoCで侵害確認を
「Apache HTTPD」に複数脆弱性 - 「クリティカル」との評価も
WatchGuardの「Fireware OS」に15件の脆弱性
HPE製アクセスポイント「Instant On」に脆弱性 - 「クリティカル」5件など
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を


