

マルウェア画像のFAX送信で受信端末乗っ取る「Faxploit」 - 複合機踏み台にネットワーク攻撃のおそれも
電話回線を通じて細工したファックス文書を送信するだけで、受信端末のメモリ上に不正なプログラムを展開できる攻撃「Faxploit」が明らかとなった。ファックスの通信プロトコルに起因し、複合機など多数機器が影響を受けるおそれがあるという。
米Check Point Software Technologiesのセキュリティ研究者が8月に開催されたDEFCONで発表したもの。
多くのファクス機器で採用されている通信プロトコルの脆弱性を悪用することで攻撃が可能だとしている。
標的となるファクス番号に対し、電話回線を通じて細工した画像データを送信することで、受信側の機器にバッファオーバーフローを生じさせる手法で、マルウェアをメモリ上に展開できることを一部機器で確認した。
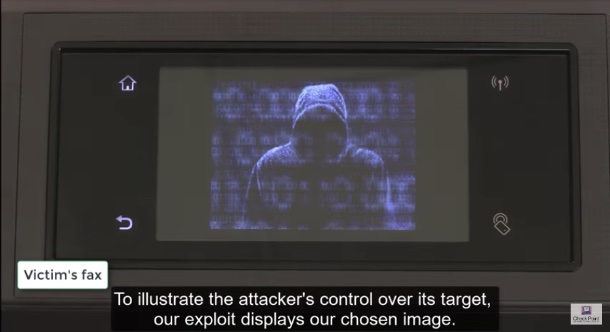
受信端末で悪意あるファックスを受信し、制御を奪われたところ(研究者が公開した動画より)

(Security NEXT - 2018/09/12 )
 ツイート
関連リンク
PR
関連記事
Palo Alto機器に搭載される「PAN-OS」に脆弱性 - 一部悪用を確認
Ciscoメールセキュリティ製品の添付ファイル処理に脆弱性 - すでに悪用も
「EC-CUBE」の公式決済プラグインに緊急脆弱性 - すでに悪用も
米当局、悪用が確認された脆弱性2件について注意喚起
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
MS、月例更新で1400件以上の脆弱性に対応 - 一部悪用も
「Drupal」に脆弱性、アップデートの公開を予告 - サイト管理者は準備を
Fortinet、アドバイザリ11件を公開 - 「FortiSandbox」「FortiSIEM」にクリティカル


