

2018年2Qの「標的型攻撃メール」は43件 - 「CVE-2017-11882」の悪用目立つ
サイバー情報共有イニシアティブ(J-CSIP)は、2018年第2四半期に43件の「標的型攻撃メール」を確認した。8割がプラント設備や部品の供給事業者を狙ったものだった。
同四半期におけるJ-CSIPの運用状況を、情報処理推進機構(IPA)が取りまとめたもの。J-CSIPは、サイバー攻撃の被害拡大防止を目的に2011年10月に発足。参加組織で情報を共有している。参加組織は、前四半期の11業界228組織に1組織がくわわり、229組織となった。またあらたに、医療業界において情報連携の運用開始した。
同四半期に参加組織から寄せられた不審メールに関する情報提供は191件。前四半期の256件から減少した。IPAが独自に入手した15件を含む49件の情報を、参加組織間で共有している。
情報提供を受けた191件のうち、「標的型攻撃メール」と判断されたものは43件。そのうち34件がプラント関連事業者を狙う攻撃メールだった。
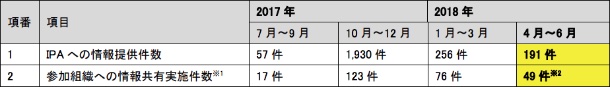
J-CSIPにおける情報提供や情報共有の状況(グラフ:IPA)

(Security NEXT - 2018/07/27 )
 ツイート
関連リンク
PR
関連記事
Cisco、10月7日に複数製品のセキュリティアドバイザリを公開予定
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
Apple製品やCiscoのSD-WAN管理製品の脆弱性悪用に注意喚起 - 米当局
「Catalyst SD-WAN Manager」にゼロデイ脆弱性 - 更新や侵害調査を
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も


