

7月のMS月例パッチが公開、脆弱性53件を修正 - 「緊急」は17件
マイクロソフトは、7月の月例セキュリティ更新をリリースし、53件の脆弱性に対処した。悪用は確認されていないものの、一部脆弱性については公開済みだという。
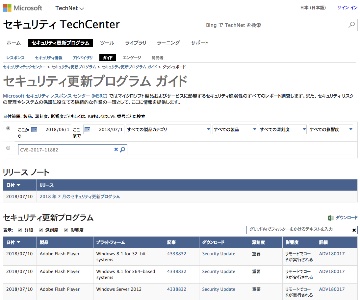
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせ、セキュリティ更新をリリースしたもの。
同日公開された「Adobe Flash Player」の脆弱性に対しても、ブラウザ同梱版に対してアップデートを実施している。
今回のアップデートを通じて、「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」をはじめ、ウェブアプリを含む「Office」「ChakraCore」「.NET Framework」「ASP.NET」の脆弱性に対応。
さらに「Microsoft Research JavaScript Cryptographyライブラリ」「Skype for Business」「Microsoft Lync」「Microsoft Wireless Display Adapter V2ソフトウェア」「Visual Studio」「Visual Studio Code用PowerShell拡張機能」「PowerShell Editor Services」「Web Customizations for Active Directory Federation Services」などの脆弱性にも対処している。

(Security NEXT - 2018/07/11 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


