

「Flash Player」にセキュリティアップデート、深刻な脆弱性を解消 - 悪用は未確認
Adobe Systemsは、「Adobe Flash Player」のセキュリティアップデートをリリースし、深刻な脆弱性に対処した。
今回のアップデートは、「Windows」「Mac OS」「Linux」「Chrome OS」において2件の脆弱性に対応するもので、各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にあわせて公開したもの。悪用は確認されていない。
「CVE-2018-5007」は、型の取り違えによりコードを実行されるおそれがある脆弱性で、重要度は3段階中もっとも高い「クリティカル(Critical)」。また1段階低い「重要(Important)」の脆弱性として、域外よりメモリを読み込み、情報漏洩が生じる「CVE-2018-5008」を解消した。
同社では、これら脆弱性を修正した最新版となる「同30.0.0.134」をリリース。「Linux版」を除き、ブラウザ同梱版を含めて適用優先度を、3段階中2番目にあたる「2」とし、30日以内を目安にアップデートするよう推奨。「Linux版」に関しては「3」としており、任意のタイミングで更新を求めている。
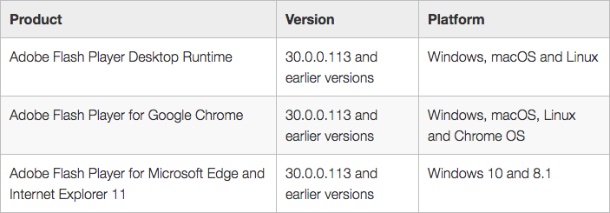
脆弱性の影響を受けるAdobe Flash Playerのバージョン(表:Adobe)
(Security NEXT - 2018/07/11 )
 ツイート
関連リンク
PR
関連記事
「Next.js」の画像生成モジュールにRCEにつながる脆弱性
Adobe、7件のセキュリティアドバイザリを公開
「PHP」に複数の脆弱性 - セキュリティアップデートが公開
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
MSP向け管理ツール「ManageEngine OpManager MSP」に深刻な脆弱性 - 8月に修正済み
米CISA、「Adobe Commerce」「WSO2」の脆弱性悪用を警告
ウェブサーバ「nginx」の「HTTP/3」モジュールに脆弱性
「Apache Tomcat」のアップデートで脆弱性12件を解消
「NVIDIA Infrastructure Controller」に複数の脆弱性 - 「クリティカル」も
「Chrome 154」公開、108件のセキュリティ修正 - 「クリティカル」が11件


