

MS、月例パッチで脆弱性67件を解消 - 2件でゼロデイ攻撃が発生
マイクロソフトは、5月の月例のセキュリティ更新を公開した。「Adobe Flash Player」の脆弱性を除き、CVEベースで67件の脆弱性を解消した。すでに2件の脆弱性に関しては、悪用が確認されている。
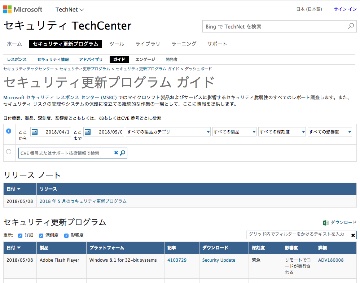
アップデート情報を確認できるマイクロソフトのセキュリティ更新プログラムガイド
各社が定例のセキュリティアップデートを公開する米時間毎月第2火曜日、いわゆる「パッチチューズデー」にセキュリティ更新をリリースしたもの。
アップデートを通じて、「Windows」や同社ブラウザの「Internet Explorer」「Microsoft Edge」をはじめ、「Office」「Exchange Server」「ChakraCore」「.NET Framework」の脆弱性を解消したという。
同日公開された「Adobe Flash Player」の脆弱性に対しても、アップデートを実施している。

(Security NEXT - 2018/05/09 )
 ツイート
関連リンク
PR
関連記事
「HAProxy Data Plane API」に認証バイパスの深刻な脆弱性
国産WAF「SiteGuard Server Edition」に脆弱性 - 悪用も確認
IvantiのVPN製品に脆弱性 - 未修正ブランチでゼロデイ攻撃
MS、月例更新で1400件以上の脆弱性に対応 - 一部悪用も
「Drupal」に脆弱性、アップデートの公開を予告 - サイト管理者は準備を
Fortinet、アドバイザリ11件を公開 - 「FortiSandbox」「FortiSIEM」にクリティカル
ブラウザ「Chrome」にアップデート - 脆弱性37件に対応
解析される「スマホアプリ」 - 接続先サーバの脆弱性や設定ミスが標的に
「GitLab」が「クリティカル」脆弱性含む24件の修正を実施
「AnyDesk」に脆弱性、実証コードも - 6月の更新で修正


