

一部「無線LANルータ」でDNS設定の改ざん被害 - 誘導先でマルウェア配布
「無線LANルータ」におけるDNSサーバの設定が、悪意あるDNSサーバに書き換えられ、マルウェア配布サイトへ誘導される攻撃が報告されている。詳しい原因などはわかっていない。
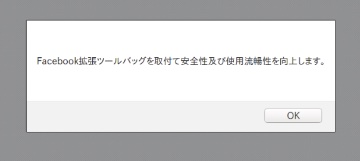
マルウェア配布サイトで表示されるアラート(画像:NICT)
SNSなどを通じて攻撃が話題となっており、攻撃について情報通信研究機構(NICT)が調査を行ったところ、ルータ側が被害に遭った詳しい原因はわからないものの、DNS設定の改ざん後にマルウェア配布サイトへ誘導されることが判明したという。
ルータが参照するDNSサーバは、一部のSNSサービスや検索サービスを除き、問い合わせに対してマルウェアを配布するウェブサーバのIPアドレスを応答していた。
今回の攻撃では、悪意あるDNSサーバとして4件のIPアドレスが利用されていたほか、誘導先のIPアドレス1件が明らかになっている。

(Security NEXT - 2018/03/29 )
 ツイート
PR
関連記事
Cisco「NX-OS」の脆弱性14件を修正 - 半数が「クリティカル」
HPEネットワークアクセス制御製品に深刻な脆弱性 - 「クリティカル」10件
「Movable Type」に2件の脆弱性 - 修正版が公開
「Veeam Backup & Replication 12」に深刻な脆弱性 - 修正版が公開
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正


