

一部「無線LANルータ」でDNS設定の改ざん被害 - 誘導先でマルウェア配布
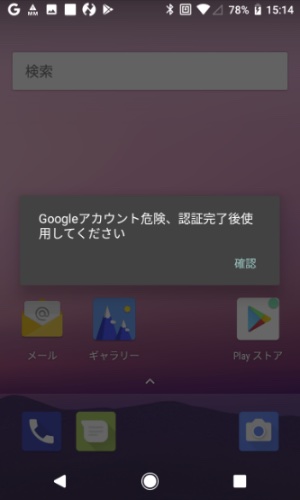
誘導先で配布されていたマルウェアをインストールしたところ(画像:NICT)
問題のサイトへアクセスすると、環境に応じて日本語のほか、韓国語,中国語などで「Facebook 拡張ツールバッグを取付て安全性及び使用流暢性を向上します」といったアラートを表示。さらにAndroid向けアプリケーションファイル「facebook.apk」を配布していた。
誤って問題のアプリをインストールすると、Googleアカウントが危険にさらされているなどと偽アラートを表示。氏名や生年月日などの情報を収集しようと試みる。
今回の攻撃において、感染の踏み台として利用された「無線LANルータ」の設定が、どのように書き換えられたか、詳細は不明だ。
無線LANルータに関しては、これまでもルータなどのDNS情報を不正に書き換えるマルウェア「DNS Changer」のほか、管理が甘いルータや脆弱性対策を講じていないルータが外部から数約万台規模で書き換えれたケースなども報告されている。


(Security NEXT - 2018/03/29 )
 ツイート
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


