

「Windows 7」「WS 2008」の移行準備を - 攻撃増加懸念される東京五輪直前にサポート終了
さらに日本特有の事情も重なる。サポートの終了を迎える2020年は、おりしも東京オリンピック・パラリンピックの開催年であり、特に日本を狙ったサイバー攻撃の増加が懸念されている。
短期間であっても脆弱性への対策を怠ったサポート終了OSを引き続き利用すれば、思わぬ被害に発展する可能性もある。
情報処理推進機構(IPA)によれば、2017年の1年間に脆弱性データベース「JVN iPedia」へ登録された脆弱性は、「Windows 7」において231件、「Windows Server 2008」では242件にのぼった。
共通脆弱性評価システム「CVSS v2」による脆弱性の評価を見ると、これら脆弱性のうち26%が3段階中もっとも高い「危険」とレーティングされており、続く「警告」とあわせると64%に達する。今後も多くの脆弱性が発見されることが予測され、サポート終了までに脆弱性が出尽くすことも考えにくい。
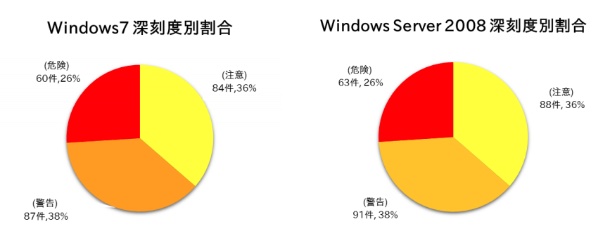
2017年に見つかった脆弱性および深刻度の内訳(グラフ:IPA)


(Security NEXT - 2018/01/26 )
 ツイート
PR
関連記事
GitLab、旧ブランチ向けにセキュリティ更新 - クリティカル脆弱性を修正
Mozilla、ブラウザ最新版「Firefox 157」を公開 - 脆弱性76件を解消
アイデンティティ管理製品「SailPoint IdentityIQ」に深刻な脆弱性
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
WatchGuard製アクセスポイントに複数脆弱性 - 「クリティカル」も
「macOS」にアップデート - iOSで悪用の可能性ある脆弱性に対処
「iOS 26.7.1」公開、脆弱性を修正 - 特定個人への攻撃で悪用か
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
「Citrix NetScaler」に複数脆弱性 - 2件で悪用を確認、侵害調査を
「Next.js」の画像生成モジュールにRCEにつながる脆弱性


