

脆弱ルータを狙うアクセス、11月20日ごろより観測数増加 - 警察庁
また11月1日ごろより、国内からTCP 23番ポートとTCP 2323番ポートに対する「telnet」による探索行為の急増も観測した。脆弱性を悪用した攻撃により感染したボット「Mirai」が、さらなる感染対象を探索する通信と見られている。
同庁がアクセス元について調べたところ、TCP 52869番ポートやTCP 52881番ポートへアクセスできる端末が目立ったという。
警察庁では、同機器に限らず脆弱性の影響を受ける機器が多数存在すると指摘。ルータなど機器について、製造元や提供元で脆弱性情報を確認し、必要に応じて対策を講じるよう注意を呼びかけている。
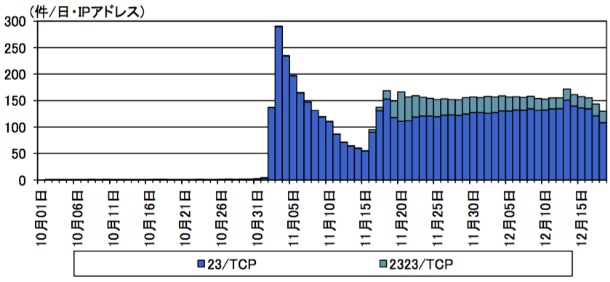
TCP 52869番ポートに対するアクセス(グラフ:警察庁)

(Security NEXT - 2017/12/20 )
 ツイート
関連リンク
PR
関連記事
米当局、「Cisco Secure Email Gateway」の脆弱性悪用を警告
SAP、月例セキュリティ更新で新規アドバイザリ19件 - 4件は「Critical」
ホスティング事業者向け請求管理ツール「WHMCS」に深刻な脆弱性
「Cisco Secure Email Gateway」に脆弱性、悪用も - 侵害調査を呼びかけ
「AWS SSM Agent」に深刻な脆弱性 - 7月の更新で修正済み
サーバ管理ソフト「Plesk」に複数の「クリティカル」脆弱性
登山アプリ「YAMAP」のAndroid版に脆弱性 - 最新版へ更新を
「GitLab」「ConnectWise」の脆弱性攻撃が発生 - 米当局が注意喚起
リモートアクセス製品「ConnectWise ScreenConnect」に深刻な脆弱性
「GitLab」にセキュリティ更新 - 「クリティカル」脆弱性を修正


