

Symantecも国内で「Bad Rabbit」を検知 - 観測ピークは発生2時間後
10月24日にあらたなランサムウェア「Bad Rabbit」の拡散が観測された問題で、米Symantecでは、日本国内においても同マルウェアを観測したことを明らかにした。
同マルウェアの拡散について、同社では協定世界時10月24日10時前後より観測。ピークを迎えたのはそれから約2時間後で1時間あたり400件以上を検知した。
観測された国を見ると「ロシア」が86%と大半を占める状況だが、3%と少ないものの次いで多く観測されたのが「日本」だったという。以降、「ブルガリア(2%)」「ウクライナ(1%)」「米国(1%)」と続く。
「Bad Rabbit」に関しては、ESETやFireEyeなども国内においてドロッパーを確認したことを明らかにしている。
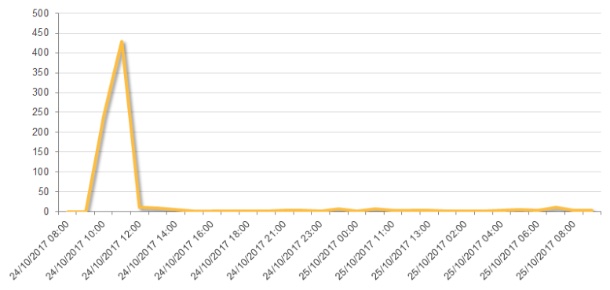
検知数の推移(グラフ:Symantec)
(Security NEXT - 2017/10/26 )
 ツイート
関連リンク
PR
関連記事
「銀のさら」にサイバー攻撃、影響など調査 - サイトやアプリを停止
クラウドサービスにランサム攻撃、障害が発生 - IDCフロンティア
事務用NASがランサム被害、通常業務は再開 - 佐賀大
ランサム被害、一部グループ会社の営業システムに影響 - 京王電鉄
システムがランサム被害、一部業務を停止 - インキメーカー
環境放射線モニタリングシステムの一部がランサム被害 - 鳥取県
ランサム被害で店舗営業やサービスに影響 - REXT HD
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
休眠中サーバがランサム被害、内部に個人情報 - システム開発会社
VPN機器経由でランサム被害、メアド変更など対策実施 - 丸高興業


