

金融機関の3割でサイバー攻撃が発生 - 1割が「経営に影響」と回答
2015年以降、約3分の1の金融機関がサイバー攻撃を経験しており、1割は攻撃により業務や経営などに影響を及ぼしたことがわかった。
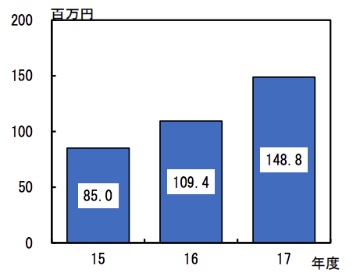
投資額推移(グラフ:日銀)
日本銀行が、サイバーセキュリティに関するアンケート調査を4月に実施し、明らかになったもの。当座預金取引先金融機関のうち、411機関が回答している。
2015年以降のサイバー攻撃について、31.3%が何らかの攻撃を経験。回答者全体の20.4%が「業務や経営に影響はなかったものの、事後対応を行った」と回答。一方で9.7%は「業務や経営に警備な影響があった」、1.2%は「攻撃が発生し、業務や経営に重大な影響があった」としている。
サイバーセキュリティに関する投資額は、2015年から年々増加しており、1金融機関あたりの平均で見ると、2017年は1億4880万円。2015年の8500万円から約2年で約1.7倍に拡大している。サイバーセキュリティに関連する経費も同様に増加傾向にあり、2015年の1億1380万円から2017年は1億7830万円へと上昇した。

(Security NEXT - 2017/10/20 )
 ツイート
関連リンク
PR
関連記事
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
委託業務で個人情報を誤送付、操作ミスで - TOPPAN
納税プレゼントキャンペーンのアンケートで不備、個人情報閲覧可能に - 鴨川市
システムに不正アクセス、顧客への不審メールで判明 - アバハウス
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局


