

NSA由来の「EternalBlue」、悪用は「WannaCrypt」より「Adylkuzz」が先 - 狙いは仮想通貨
ランサムウェア「WannaCrypt」が悪用していたとして注目されたエクスプロイト「EternalBlue」だが、「WannaCrypt」より先に、別のマルウェアで悪用されていたことがわかった。
「EternalBlue」は、米国家安全保障局(NSA)から流出したとされるエクスプロイト。マイクロソフトが3月に公開した月例セキュリティ更新「MS17-10」によって修正された「SMB v1」の脆弱性「CVE-2017-0145」を悪用する。
「WannaCrypt」では、ネットワークを経由し、同脆弱性を悪用して脆弱性を解消していない端末に伝播していくワームとしての機能を備えていたことから、感染拡大の一因となった。
「WannaCrypt」の特徴とも言える同脆弱性の悪用だが、「WannaCrypt」の拡散より以前に、「Adylkuzz」が感染活動で同脆弱性を悪用していた。感染すると、仮想通貨である「Monero」を攻撃者のために稼ぐため、感染端末のリソースを浪費する。
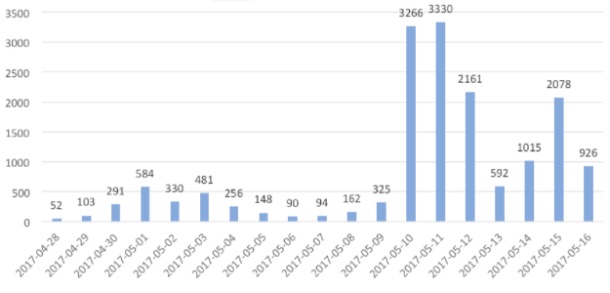
「Adylkuzz」の検出数(グラフ:ESET)

(Security NEXT - 2017/05/19 )
 ツイート
PR
関連記事
クラウドサービスにランサム攻撃、障害が発生 - IDCフロンティア
事務用NASがランサム被害、通常業務は再開 - 佐賀大
ランサム被害、一部グループ会社の営業システムに影響 - 京王電鉄
システムがランサム被害、一部業務を停止 - インキメーカー
環境放射線モニタリングシステムの一部がランサム被害 - 鳥取県
ランサム被害で店舗営業やサービスに影響 - REXT HD
社内システムがランサム感染、個人情報流出の可能性 - ハンズHD
休眠中サーバがランサム被害、内部に個人情報 - システム開発会社
VPN機器経由でランサム被害、メアド変更など対策実施 - 丸高興業
NASがランサム被害、内部に関係者連絡先 - 日本ご当地キャラクター協会


