

Word文書内でダブルクリックを指示、マルウェア感染させる攻撃 - 「請求書」など偽装
日本語のWordファイルを添付したメールによる攻撃が、3月下旬から4月にかけて観測されている。添付ファイル内をさらにダブルクリックさせるのが特徴で、別のマルウェアをダウンロードさせる手口だった。
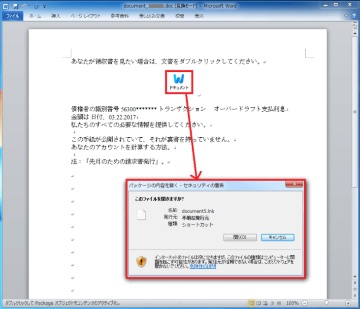
文書内でダブルクリックを求めるWordファイルの例(画像:カスペルスキー)
カスペルスキーによると、3月下旬に確認されたメールは、「支払請求書」「勘定書き」「直話」などの件名で、Wordファイルを添付していた。
ファイルの内容は、「あなたが領収書を見たい場合は、文書をダブルクリックしてください」という文章とともに「ドキュメント」のアイコンを表示。
指示に従ってアイコンをダブルクリックすると、「.lnkオブジェクト」が実行され、マルウェアへ感染させようとするしくみだった。
類似した攻撃は、4月に入ってからも確認されているが、マルウェアをダウンロードするためのしかけが、「.lnkオブジェクト」から「JavaScript」に変更されるなど一部差異が見られたという。
今回の攻撃では、メールや添付ファイルに不自然な日本語の表現もあり、慎重に確認すれば防ぐことができるとして、注意するよう求めている。
(Security NEXT - 2017/04/13 )
 ツイート
関連リンク
PR
関連記事
PDF処理ソフト「Ghostscript」の深刻な脆弱性 - 詳細が明らかに
先週注目された記事(2026年10月4日〜2026年10月10日)
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
先週注目された記事(2026年9月27日〜2026年10月3日)
ブラウザ「Chrome」にセキュリティ更新 - 脆弱性32件を修正
「SharePoint」「WordPress」など脆弱性5件の悪用を警告 - 米当局
先週注目された記事(2026年9月20日〜2026年9月26日)
「WordPress」に深刻な脆弱性 - わずか5日で再更新
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
複数管理サイトに不正アクセス、CMSに脆弱性 - 学研Meds


