

エフセキュア法人向け製品のパッチ管理機能に脆弱性
F-Secureが提供する法人向けエンドポイント製品のパッチマネジメント機能に脆弱性が存在することがわかった。同社は脆弱性の影響について限定的であるとし、修正パッチが提供されるまで、リスクを評価した上で同機能の利用を判断するよう求めている。
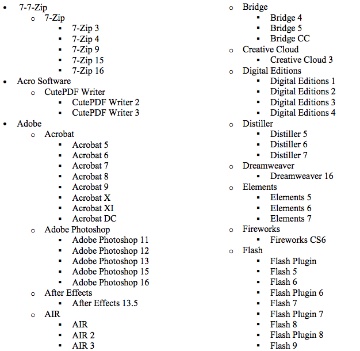
パッチ対象ソフトの一部(画像:F-Secure)
同社の複数製品に搭載されている「ソフトウェアアップデータ」機能において、ダウンロードするデータを不正なデータへ置き換えられるおそれがある脆弱性「CVE-2017-6466」が明らかとなったもの。セキュリティ研究者が情報を公開した。
「ソフトウェアアップデータ」は、端末内で利用するサードパーティ製ソフトにおける脆弱性を検出し、ポリシーに応じてパッチをダウンロード、適用できる機能。
同機能においてサードパーティよりHTTP経由で配布されるパッチを扱った場合、署名の確認は行うものの、ダウンロードしたデータに対し、ハッシュ値の比較など正規のデータであるか確認しておらず、マンインザミドル(MITM)攻撃によりデータを置き換えることで、リモートでコードの実行が可能となる。
今回の脆弱性を公表したセキュリティ研究者は、署名があるパッチのみ許可した場合も、署名の有無を確認しているに過ぎず、署名者などは確認していないことから、プログラムを置き換えることも可能であると危険性を指摘している。

(Security NEXT - 2017/03/23 )
 ツイート
関連リンク
PR
関連記事
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
Ivantiの5製品が脆弱性に対応 - 2製品に「クリティカル」
「Firefox 160」が公開 - 99件の脆弱性に対応
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」


