

MS、1カ月ぶりの月例パッチを公開 - 公開済み脆弱性や複数ゼロデイ脆弱性に対処
マイクロソフトは、1カ月ぶりとなる月例セキュリティ更新をリリースした。「Adobe Flash Player」に関する更新を除くと、セキュリティ更新17件を通じて、重複を除いて134件の脆弱性を解消している。
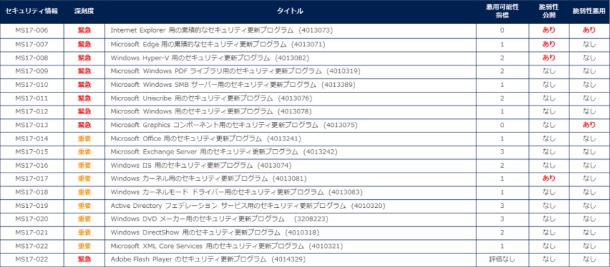
3月の月例セキュリティ更新一覧(表:日本MS)
深刻度が「緊急」とされているセキュリティ情報は、「Adobe Flash Player」のアップデート「APSB17-07」を除くと8件。
同社ブラウザ「Internet Explorer」に対し、セキュリティ更新「MS17-006」で12件の脆弱性を解消。「Microsoft Edge」に関しては、「MS17-007」にて累積的な脆弱性32件を解決した。
「MS17-006」では、ゼロデイ攻撃が確認されているメモリ破壊の脆弱性「CVE-2017-0149」を修正。さらに「MS17-006」「MS17-007」の両更新で、Google Project Zeroが公開した「型の取り違え」の脆弱性「CVE-2017-0037」を解消した。同脆弱性の悪用は確認されていないという。

(Security NEXT - 2017/03/15 )
 ツイート
PR
関連記事
リモートアクセス製品「SonicWall SMA1000シリーズ」に深刻なSSRF脆弱性
セキュリティリリース「WordPress 7.1.3」が公開 - 複数脆弱性を修正
「Chrome 155」公開 - 「クリティカル」4件含む247件を修正
複数のAtlassian製品が影響を受ける「クリティカル」脆弱性
JetBrains、6製品で脆弱性57件を修正 - 重要度「クリティカル」も
「FortiMail」のアップデートが提供開始 - ゼロデイ脆弱性を修正
米当局、脆弱性4件を「悪用脆弱性リスト」に追加 - 早期対応を要請
「NetScaler」のSAML構成にDoS脆弱性 - すでに悪用も
「cPanel & WHM」に3件の脆弱性 - いずれも「クリティカル」
「GitLab AI Gateway」にサンドボックス回避の脆弱性 - コマンド実行のおそれ


