

ECサイトの約半数が1年以内にサイバー攻撃を経験 - 7割で被害
攻撃を受けたとする回答者のうち、7割を超える227人は攻撃により実際に被害を経験。内訳をみると「顧客のログイン情報の漏洩(42.7%)」がもっとも多い。
次いで「顧客の個人情報の漏洩(40.5%)」「ECサイトのシステムダウン(38.8%)」が多く、さらに「顧客のクレジットカード情報漏洩(28.6%)」「システム改ざん(21.1%)」などの被害も5人に1人以上が経験していた。
対応費用やブランドの毀損、株価下落、補償といった二次被害にくわえ、再発防止対策の費用なども含めた金額を尋ねたところ、1000万円以上が32.9%と3割を超えており、5億円以上との回答も5.7%にのぼる。一方100万円未満との回答も22.5%を占めており、被害額に差が見られた。
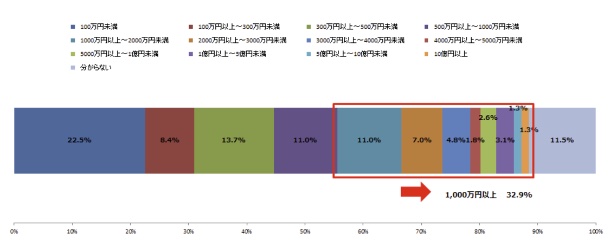
金額の総額(グラフ:トレンドマイクロ)
訂正のお知らせ:調査を実施したトレンドマイクロによる一部発表内容の訂正を受けて一部修正しました

(Security NEXT - 2017/02/01 )
 ツイート
関連リンク
PR
関連記事
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開
複数の脆弱性に対処した「WordPress 7.1.5」が公開
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性


