

ECサイトの約半数が1年以内にサイバー攻撃を経験 - 7割で被害
過去1年以内にサイバー攻撃を受けたことがあるeコマースサイトは49.1%と半数にのぼり、そのうち7割で被害が発生していたことがわかった。
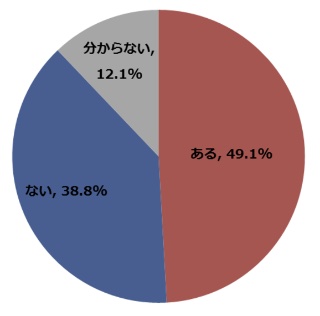
1年以内のサイバー攻撃経験(グラフ:トレンドマイクロ)
トレンドマイクロが、2016年12月27日から28日にかけてECサイトのセキュリティ実態調査を実施し、取りまとめたもの。
企業や組織においてECサイトの構築や運用、セキュリティを担当している実務担当者619人が回答した。
同調査によると、49.1%にあたる304人が、過去1年以内に自社サイトがサイバー攻撃を受けたと回答。619人を対象に攻撃手法を尋ねたところ、「DDoS攻撃」が24.1%で最多。「OSの脆弱性を突く攻撃(23.6%)」が僅差で続く。また「ミドルウェアの脆弱性を突く攻撃(18.6%)」「ウェブアプリケーションの脆弱性を突く攻撃(12.9%)」といった回答が見られた。

(Security NEXT - 2017/02/01 )
 ツイート
関連リンク
PR
関連記事
Ciscoの「ASA」「FTD」にDoS脆弱性 - すでに悪用も
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Adobe Campaign Classic」など4製品に脆弱性 - 「クリティカル」脆弱性も
Kubernetes向けツール「consul-k8s」に脆弱性 - 修正版が公開
「macOS」にセキュリティ更新 - 300件弱の脆弱性に対応
49システムで情報流出、横展開など確認 - ユミルリンク
「Chrome」で脆弱性52件を修正 - 4件が「クリティカル」
「Brotli」や「Adobe Commerce」「Magento」の脆弱性悪用を確認 - 米当局が注意喚起
「PHP2Shell」「HTTP2Shell」のいずれも影響 - 「PAN-OS」の修正版が順次公開
「PowerShell」に「Brotli」脆弱性を解消するアップデート


