

プロクシー利用時に影響受ける脆弱性「FalseCONNECT」 - OS XやiOSは修正済み
さらにWebKitによるアクセスでは、置き換えた応答によってブラウザ上で任意のスクリプトが実行されるおそれがある。WebKitを利用するiOSをはじめ、Mac OS Xの「Safari」「iTunes」「AppStore」のほか、映像端末「Apple TV」にも影響があった。
Appleでは、CFNetworkプロクシーの脆弱性として、「iOS 9.3.3」をはじめ、「OS X El Capitan 10.11.6」「Security Update 2016-004」「tvOS 9.2.2」で修正を行っている。
またApple以外にもMicrosoft、Oracle、Operaなどの製品に影響があることが判明しており、セキュリティ機関では脆弱性の影響について情報を提供し、ベンダー情報を確認し、必要に応じてアップデートを講じるよう注意を喚起した。
くわえて信頼できないネットワークにおいて、プロキシ経由によるアクセスを避けたり、「Proxy auto-configuration(PAC)」や「Web proxy auto-discovery(WPAD)」が不要な環境では設定を無効化するなど緩和策の実施を呼びかけている。
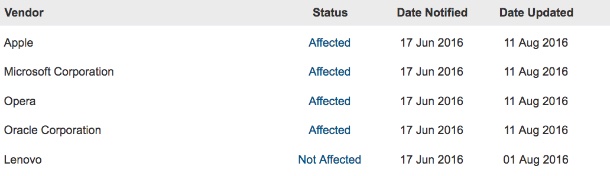
8月16日時点における各ベンダーへの影響(表:CERT/CC)

(Security NEXT - 2016/08/17 )
 ツイート
関連リンク
PR
関連記事
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応


