

「STOP!! パスワード使い回し!!」キャンペーンがスタート
JPCERTコーディネーションセンターは、パスワードの使い回しを行わないよう啓発する「STOP!! パスワード使い回し!!キャンペーン2016」を展開している。
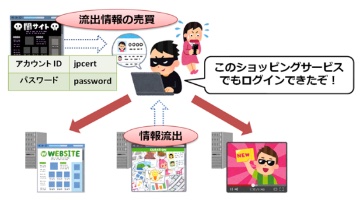
情報漏洩したパスワードが他サイトで試行され、ログインされてしまう「不正ログイン」被害(画像:JPCERT/CC)
不正アクセスなどで流出したアカウント情報のリストを用いた「パスワードリスト攻撃」が継続的に発生しており、被害が生じていることから、賛同企業などを募り、被害防止に向けた啓発キャンペーンを8月に展開するもの。
同キャンペーンでは、複数のインターネットサービスで同じパスワードを設定しないよう注意を呼びかけるほか、複雑なパスワードを利用するよう注意を喚起する。
またパスワードを使い回してしまう理由として、「パスワードを忘れる」ことを理由に挙げるケースが多いことから、IDとパスワードを別々のわけた上で、紙のメモやパスワードを設定した電子ファイルで保管することや、パスワード管理ツールの活用など呼びかけた。
さらに不正ログインの被害を早期発見できるログイン履歴や、ワンタイムパスワードなど2段階認証の積極利用などを推奨している。
(Security NEXT - 2016/08/02 )
 ツイート
関連リンク
PR
関連記事
「花キューピット」のECサイトで侵害 - 利用者メアドなど流出
米当局、悪用確認脆弱性4件に注意喚起 - 「IBM Aspera Faspex」など影響
JNSAのセキュ理解度チェックサービスで侵害 - 影響など調査
特定環境の「OpenSSH」に認証回避のおそれ - 「Alpine Linux」など影響
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
HPEのネットワーク管理製品に複数脆弱性 - 「クリティカル」3件
DB管理ツール「pgAdmin 4」に複数脆弱性 - 2件は「クリティカル」
アプリの管理システムが侵害、会員情報流出 - 松屋


