

定例パッチで「Java SE」の脆弱性9件を解消 - 3月の更新とは異なる修正のため注意を
Oracleは、四半期に1度公開している定例アップデート「クリティカルパッチアップデート(CPU)」で、「Java SE」における複数の深刻な脆弱性を修正した。3月にも緊急アップデートを行っているが、異なる脆弱性への対応であり、注意が必要だ。
同社は今回のアップデートで、9件の脆弱性を修正。そのうち「CVE-2016-3443」「CVE-2016-0687」「CVE-2016-0686」の3件は、「CVSS v3」のスコアがいずれも「9.6」。「7.0」以上で5段階中もっとも高い「緊急」や次に高い「重要」とされる脆弱性は、これら3件を含めて5件にのぼる。
また同社では、3月23日に脆弱性「CVE-2016-0636」を修正するアップデートを急遽公開しているが、今回のアップデートが対象としている脆弱性は異なるもので、再度アップデートを行う必要がある。
影響を受けるのは、「Java 8 Update 77」「同7 Update 99」「同6 Update 113」で、同社やセキュリティ関連機関では、早期にアップデートするよう注意を呼びかけている。
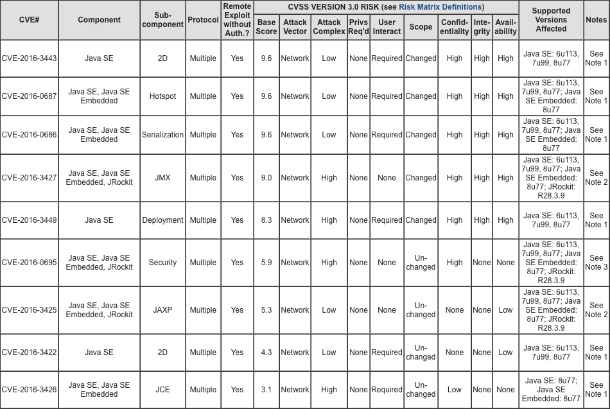
修正した脆弱性の一覧(表:Oracle)
(Security NEXT - 2016/04/20 )
 ツイート
PR
関連記事
ブラウザ最新版「Firefox 159」が公開 - 脆弱性167件を修正
「Node.js」に脆弱性10件 - Brotli圧縮データの処理でRCEのおそれ
Oracle、四半期定例パッチで1295件を修正 - 深刻な脆弱性も
ウェブサーバ「nginx」に複数脆弱性 - 3件が「クリティカル」との評価も
ブラウザ「Chrome」にアップデート - 脆弱性37件に対応
「Apache WSS4J」に認証回避など7件の脆弱性 - 修正版が公開
「Cisco ISE」に42件の脆弱性 - 複数の深刻な脆弱性、一部で悪用確認
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
SAP、月例セキュリティ更新で新規アドバイザリ19件 - 4件は「Critical」
「NGINX JavaScript」に複数の脆弱性 - アップデートが公開


