

【Sandworm】「Windows OLE」にゼロデイ攻撃が1年以上 - 容易に悪用可能で拡大注意
日本マイクロソフトの月例セキュリティ更新プログラム「MS14-060」で修正された「Windows OLE」の脆弱性「CVE-2014-4114」。1年以上前からゼロデイ攻撃が行われている上、悪用も容易であるとして複数のセキュリティベンダーが注意を呼びかけている。
問題の脆弱性は、「Windows OLEパッケージマネージャ」に存在。「Windows Vista」以降や、「Windows Server 2008」「同2012」など広く影響を受ける。悪用されると外部からファイルを取得し、実行される可能性がある。
米iSIGHT Partnersが脆弱性が悪用されていることを発見し、米Microsoftへ報告。両社は調整を行い、MSでは、10月の月例パッチで対応。公開にあわせてiSIGHT Partnersが攻撃キャンペーンの詳細を明らかにした。
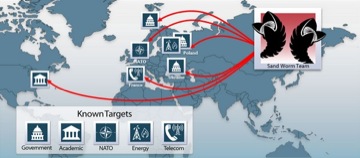
「Sandworm」の攻撃状況(図:iSIGHT Partners)
iSIGHTによれば、今回攻撃が確認された標的型攻撃は、ロシアの「Sandworm」と呼ばれるグループによるスパイ活動であると分析。現在わかっているだけで、北大西洋条約機構(NATO)」をはじめ、ウクライナや西ヨーロッパの政府機関、通信やエネルギーといった重要インフラなどが標的として狙われていた。
脆弱性を悪用するファイルは、2013年8月に確認、2013年末にはNATOに対する攻撃でも利用されたが、同脆弱性は、2009年ごろより利用されていた可能性もあるという。

(Security NEXT - 2014/10/15 )
 ツイート
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


