

偽「Flash Player」更新サイトへの誘導、国内から1万7000件超
広告ネットワークにおいて、不正広告な配信された問題で、誘導先となったマルウェア配布サイトに、日本国内から1万7000件以上のアクセスがあったことがわかった。
米国の広告ネットワーク「Yahoo! AdExchange」経由で、不正なスクリプトによって「Adobe Flash Player」のアップデートを装った警告画面を表示する広告が配信、拡散したもの。
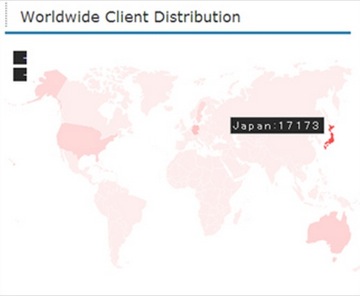
不正サイトへのアクセスは、7割近くが日本からだったという(図:トレンドマイクロ)
国内において同ネットワークと提携していたマイクロアドの広告ネットワークを通じ、ニコニコ動画へ広告が配信される事態が発生。ドワンゴとマイクロアドでは被害状況など調査を進めている。
トレンドマイクロによると、問題の広告がインターネット上に配信されたのは、6月19日から23日までの5日間で、誘導先のマルウェア配布サイトに対し、全世界から約2万5000件のアクセスがあったという。
そのうち日本国内からのアクセスは1万7000件以上に及んだ。この点については、マイクロアドも「Yahoo! AdExchange」より配信された広告が日本向けのものだったことを明らかにしており、日本を集中的に狙った攻撃だったと見られる。

(Security NEXT - 2014/06/25 )
 ツイート
関連リンク
PR
関連記事
「FortiMail」に深刻なゼロデイ脆弱性 - 悪用が報告、修正版は準備中
NVIDIA製GPU関連ソフトに脆弱性 - 重要度「クリティカル」も
チケット販売「イープラス」、払戻し申請した顧客顧客の個人情報が流出
川崎市施設のサイトに不正アクセス - サイト更新時に判明
「ServiceNow AI Platform」にSQLiなど複数脆弱性 - 修正版を提供
不正アクセスでサイト改ざん、内部に個人情報 - コンサル会社
熊本県の就職移住支援サイトが改ざん - 偽警告でサブスクアプリに誘導
サイト改ざん被害、CMS脆弱性で - 東京都管工事工業協同組合
円谷プロの購入抽選に不正アクセス - 「当選」が「落選」に
市デジタルアーカイブサイトが改ざん、無関係サイトへ誘導 - 大町市


