

約6年前のWPプラグイン脆弱性を狙う攻撃が11月に急増 - 攻撃元IPアドレスは3000件超
コンテンツマネジメントシステム(CMS)の「WordPress」向けに提供されているプラグイン「Portable phpMyAdmin」の古い脆弱性を突く攻撃の急増が11月に観測された。1年以上前に明らかとなった「Apache Struts 2」の脆弱性を狙う攻撃も引き続き展開されている。
インターネットイニシアティブ(IIJ)が、同社マネージドセキュリティサービスにおける11月の観測状況を取りまとめたもの。Netis製およびNetcore製のルータに見つかった脆弱性を狙う攻撃が6割を占めていたという。これらを除くと、攻撃の5割強は、「SQLインジェクション攻撃」だった。タイミングを利用した「ブラインドSQLインジェクション攻撃」も含まれる。
一方、同月における目立った動きとして、「WordPress」向けプラグイン「Portable phpMyAdmin」に対する攻撃の増加を検知したという。
同プラグインは、データベース管理を行う「phpMyAdmin」の操作を「WordPress」より行えるソフトウェア。攻撃対象となった「CVE-2012-5469」は、約6年前に明らかとなった脆弱性で、「phpMyAdmin」へのアクセスにおいて認証を回避されるおそれがある。
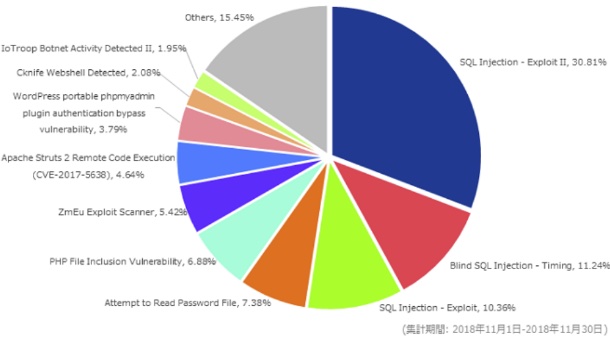
11月に観測した攻撃の割合。Netis製およびNetcore製ルータを狙った攻撃は除外されている(グラフ:IIJ)

(Security NEXT - 2019/01/08 )
 ツイート
関連リンク
PR
関連記事
先週注目された記事(2026年9月27日〜2026年10月3日)
先週注目された記事(2026年9月20日〜2026年9月26日)
先週注目された記事(2026年9月13日〜2026年9月19日)
先週注目された記事(2026年9月6日〜2026年9月12日)
先週注目された記事(2026年8月30日〜2026年9月5日)
米政府の脆弱性悪用リスト、前週に11件登録 - 半数超は対応期限3日以内
先週注目された記事(2026年8月23日〜2026年8月29日)
先週注目された記事(2026年8月16日〜2026年8月22日)
先週注目された記事(2026年8月9日〜2026年8月15日)
先週注目された記事(2026年8月2日〜2026年8月8日)


