

Windows、10月パッチで「KRACK」対応済み - MS「悪用可能性低い」
無線LANで用いられるセキュリティプロトコル「WPA2」の一般的な実装において、暗号化通信を盗聴したり改ざんが可能となる脆弱性が見つかった問題で、マイクロソフトでは、10月の月例セキュリティ更新にてすでに対処済みであることを明らかにした。
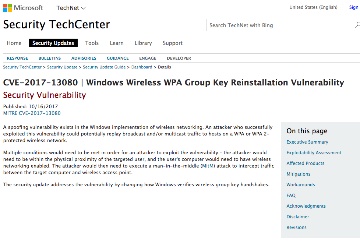
修正から約1週間を経て公表された「CVE-2017-13080」の修正
米時間10月10日に公開した月例セキュリティ更新において、Windowsにおける脆弱性「CVE-2017-13080」として修正していたもの。ハンドシェイクを確認する方法を変更することにより脆弱性へ対処した。
月例セキュリティ更新を公開した10月10日の時点では、今回の修正について詳細を明らかにしていなかったが、関係者間の調整のもと脆弱性とともに攻撃手法「KRACK」が発表されたことを受けて、詳細を公表した。
マイクロソフトでは「KRACK」について、攻撃者は物理的にアクセスができる範囲内にいる必要があることや、無線LANが有効となっており、マンインザミドル(MITM)攻撃を行う必要があるとして複数の条件を満たす必要があると指摘。
深刻度は「重要」とし、脆弱性の悪用が成功する可能性を示す「悪用可能性指標」について、悪用コードを作成される可能性は否定できないものの、条件が厳しく攻撃者によるコードの作成は困難であると分析。4段階の評価で上から3番目で悪用される可能性は低い「2」とレーティングした。
(Security NEXT - 2017/10/17 )
 ツイート
関連リンク
PR
関連記事
「MS Edge」にセキュリティアップデート - 脆弱性2件を解消
米当局、「Linuxカーネル」の脆弱性3件を悪用リストに追加
SynologyのNAS向けOSに深刻な脆弱性 - 修正版を提供
前回からわずか2日、「Chrome」が更新 - 「クリティカル」脆弱性を解消
セキュリティリリース「WordPress 7.1.1」が公開 - 脆弱性を解消
Ciscoのファイアウォール製品に多数の脆弱性 - 一部で悪用も
DB管理ツール「pgAdmin 4」に複数の脆弱性 - 修正版が公開
「pgAdmin 4」に深刻な脆弱性 - 前回修正の不備も
Mozilla、「Firefox 156」をリリース - 脆弱性73件に対応
隔離実行環境「Docker Sandboxes」に複数脆弱性 - 修正版を提供


