

脆弱性「QuadRooter」が判明、Android端末約9億台以上に影響か - 検証アプリも公開
Qualcomm製のチップセットを搭載したAndroid端末において、悪意あるアプリによりルート権限を取得されるおそれがある脆弱性「QuadRooter」が明らかになった。
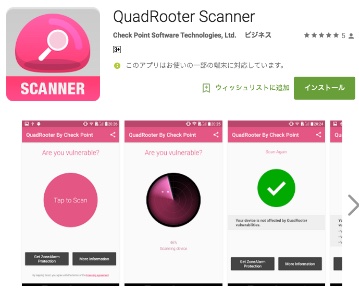
脆弱性の有無を調べることができる「QuadRooter Scanner」
Android端末の多くで採用されているQualcomm製のチップセットに関連するソフトウェアドライバに、4件の脆弱性が存在していることを、Check Point Software Technologiesが公表したもの。同社では「QuadRooter」と名付けている。
そのうちひとつの脆弱性を悪用することにより、デバイスのルート権限を取得することが可能。細工したアプリを用いることで、特別なパーミッションなど用いることなく、脆弱性を攻撃できるという。
インストールされた悪意あるアプリによって、端末の制御を奪われると、端末内のデータへ制限なくアクセスされたり、キー入力の情報の窃取をはじめ、GPSによる端末の追跡、音声や動画の録画なども可能となる。

(Security NEXT - 2016/08/08 )
 ツイート
PR
関連記事
「GitLab」に37件の脆弱性 - 重要度「High」が4件
「Go」のビルド関連機能に脆弱性 - 修正版が公開
ストレージ製品「Dell PowerStore」の複数の脆弱性
「Apache TomEE」が脆弱性38件に対処 - 対象モジュールの削除も
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起


