

「BIND 9」に複数の深刻な「脆弱性」 - 異常終了するおそれ
「BIND 9」がサービス停止に陥る深刻な脆弱性が複数判明した。多くの利用者に影響を及ぼすとしており、Internet Systems Consortium(ISC)や関係機関では対応を呼びかけている。
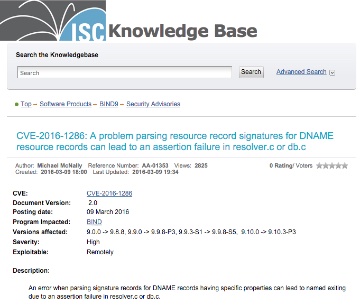
ISCが公表した「CVE-2016-1286」の詳細
今回明らかとなった「CVE-2016-1286」は、DNSSEC検証における署名レコードの処理に問題があり、リモートよりDoS攻撃が可能となる脆弱性。攻撃を受けた場合、クラッシュしてサービスが停止するおそれがある。
深刻度は「高」で、DNSSECを利用していない場合も影響があり、DNSSEC検証の無効化なども回避策とならないため注意が必要だという。
また上記以外にも、権威DNSサーバ、キャッシュDNSサーバのいずれも影響を受けるサービス拒否の脆弱性「CVE-2016-1285」や、DNS Cookieに関する脆弱性「CVE-2016-2088」など深刻度が「高」の脆弱性が明らかとなった。
ISCでは、脆弱性を解消した「同9.10.3-P4」「同9.9.8-P4」を公開。ISCや関係機関では、すみやかにアップデートを実施するよう利用者へ注意喚起を行っている。
(Security NEXT - 2016/03/10 )
 ツイート
関連リンク
PR
関連記事
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局
「IBM Guardium Data Security Center」に脆弱性 - 早急に更新を
「BIND 9」に緊急脆弱性 - 1パケットでDoS攻撃が可能
米当局、AIフレームワーク「Ray」の脆弱性悪用を警告
「Unbound」に複数脆弱性 - キャッシュ汚染などに対処
「Zimbra」脆弱性にゼロデイ攻撃、露支援攻撃者が関与
「BIND 9」にキャッシュ汚染など複数脆弱性 - 修正版を公開
権威DNSサーバ「NSD」に複数脆弱性 - 修正版が公開
「Unbound」に深刻な脆弱性 - コード実行やキャッシュ汚染などのおそれ
「BIND 9」に複数の脆弱性、すみやかな更新を強く推奨


