

マルウェア画像のFAX送信で受信端末乗っ取る「Faxploit」 - 複合機踏み台にネットワーク攻撃のおそれも
電話回線を通じて細工したファックス文書を送信するだけで、受信端末のメモリ上に不正なプログラムを展開できる攻撃「Faxploit」が明らかとなった。ファックスの通信プロトコルに起因し、複合機など多数機器が影響を受けるおそれがあるという。
米Check Point Software Technologiesのセキュリティ研究者が8月に開催されたDEFCONで発表したもの。
多くのファクス機器で採用されている通信プロトコルの脆弱性を悪用することで攻撃が可能だとしている。
標的となるファクス番号に対し、電話回線を通じて細工した画像データを送信することで、受信側の機器にバッファオーバーフローを生じさせる手法で、マルウェアをメモリ上に展開できることを一部機器で確認した。
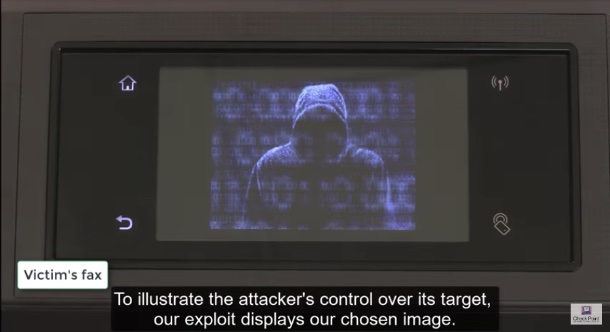
受信端末で悪意あるファックスを受信し、制御を奪われたところ(研究者が公開した動画より)

(Security NEXT - 2018/09/12 )
 ツイート
関連リンク
PR
関連記事
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性
「GitLab」がアップデート - 「クリティカル」脆弱性に対応
「Git」に複数の脆弱性 - アップデートをリリース
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
Synology製NAS向けOS「DSM」に脆弱性 - 「クリティカル」も
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Adobe、9製品で脆弱性を修正 - 21件が「クリティカル」
「MongoDB Server」にRCE脆弱性 - 修正版を公開


