

「BIND 9」にリモートより攻撃可能な脆弱性 - DoS攻撃受けるおそれ
DNSサーバ「BIND 9」にリモートよりDoS攻撃を受けるおそれがある脆弱性が明らかになった。アップデートが強く推奨されている。
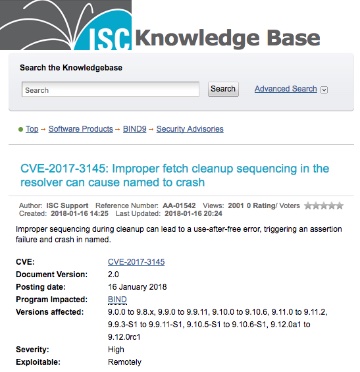
アップデートをリリースしたISC
クリーンアップ処理において解放後のメモリへアクセスするいわゆる「use after free」の脆弱性「CVE-2017-3145」が判明したもの。
リモートより攻撃が可能で、悪用されるとクラッシュし、サービス拒否に陥る可能性がある。重要度は「高(High)」にレーティングされている。
ただし、今回の脆弱性が実際に再現されている環境は、現状において「CVE-2017-3137」をすでに修正済みで、DNSSEC検証が有効化されているキャッシュDNSサーバ(リゾルバ)のみに限られるという。
BINDを開発するInternet Systems Consortium(ISC)では、修正版として「同9.11.2-P1」「同9.10.6-P1」「同9.9.11-P1」をリリース。日本レジストリサービス(JPRS)など関連団体では、アップデートを強く推奨している。
(Security NEXT - 2018/01/17 )
 ツイート
PR
関連記事
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
「OpenJDK」に脆弱性、PoCも - 修正版が公開
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
旧版「Apache Axis」に脆弱性、悪用も - 後継版などへ移行を
ウェブサーバ「nginx」に10件の脆弱性 - 一部で「PoC」が公開


