

「一太郎」に対するゼロデイ攻撃が発生中 - 不正DLLを読み込ませる手口
ジャストシステムのワープロソフト「一太郎」に存在する脆弱性を狙ったゼロデイ攻撃が発生している。シマンテックでは、すでに国内ユーザーを対象とした攻撃を複数確認している。
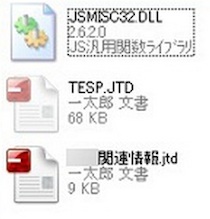
圧縮ファイルの中身。1番下のメインファイル以外は隠し属性が設定されている。「JSMISC32.DLL」だけでなく、「TESP.JTD」も実体は不正なDLLファイル(画像:シマンテック)
ジャストシステムが2月26日に公表した脆弱性「CVE-2013-0707」に対する攻撃が発生しているもの。ライブラリファイルのプリロード問題を悪用したもので、シマンテックでは、1月中旬より攻撃を把握しており、国内で被害が発生しているという。
同社が確認している攻撃では、一太郎のファイルと、隠し属性が設定された悪質なライブラリファイル2件を同梱した圧縮ファイルを用いており、一太郎ファイルをファイルを開くと不正なライブラリファイルが実行されるしくみだった。
ジャストシステムでは、一部バージョンに対してアップデートの提供を開始したが、アップデートが完了するのは、約1カ月先の3月28日となる予定。ユーザーは、メールの添付ファイルやインターネット上のファイルなどを開く場合など、細心の注意を払う必要がある。
(Security NEXT - 2013/02/26 )
 ツイート
PR
関連記事
「Chrome」が今週2度目の更新 - 脆弱性83件を修正、「クリティカル」も
NECのリモート操作ソフト「WebSAM WinShare」にRCE脆弱性
「FortiMail」に深刻な脆弱性 - 10月の更新で対応
Check Point製品に脆弱性 - 「PHP2Shell」連鎖での悪用も
「Apache Airflow」の分散処理機能に脆弱性 - 修正版が公開
米当局、悪用確認の脆弱性2件に注意喚起
「Apache Shiro」に認証回避の脆弱性 - 8月の更新で修正済み
「Apache OFBiz」にRCE脆弱性 - 修正版がリリース
「iOS」にアップデート - Bluetoothやグループチャットの脆弱性を修正
「NetScaler ADC/Gateway」に複数の「クリティカル」脆弱性


