

フィッシング報告が約7割減 - 2年ぶりに5万件台
フィッシング攻撃で悪用されたURLは1万7073件。前月の5万822件から約66.4%減少した。1日あたり約609.8件のURLが確認されている。
前月から「Basic認証」やランダムサブドメイン名が含まれるURLが大きく減少する一方、同じホスト名で異なるパラメーターを指定したURLが多く確認されたという。「docs.google.com」「sendgrid.net」といった正規サービスを悪用してフィッシングサイトへ誘導する手口や、「amazonaws.com」を使用するケースも多く見られた。
悪用されたトップレベルドメインを見ると、「.com」が約45.7%でもっとも多い。「.com」に「.cn(約29.7%)」「.cfd(約19.3%)」をあわせると、全体の約94.5%にのぼる。
さらに「.net(約1.6%)」「.top(約1.1%)」「.shop(約0.7%)」「.xyz(約0.3%)」「.help(約0.3%)」をあわせると全体の約98.4%を占めた。
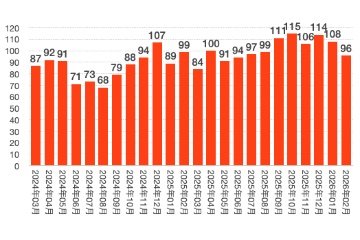
フィッシング攻撃に悪用されたブランドの件数推移(グラフ:フィ対協の発表をもとに独自に作成)
フィッシング攻撃で悪用されたブランドは96件。前月の108件を下回った。カテゴリとしては「クレジット、信販関連」が22件、「通信事業者、メールサービス関連」が12件、「証券関連」が11件、「金融関連」が8件、「オンラインサービス関連」と「EC関連」が各7件となっている。
具体的なブランドでは「マネックス証券」をかたるケースが約23.9%で最多、「Amazon」が約11.7%と次いで多かった。「VISA」「三井住友カード」「Apple」をくわえた上位5ブランドで全体の約52.5%にのぼる。1000件以上の報告があったブランドは15件で、これらで全体の約75.1%を占めている。


(Security NEXT - 2026/03/31 )
 ツイート
関連リンク
PR
関連記事
フィッシング攻撃の報告数は減少 - 悪用URLは増加傾向
フィッシング報告数が4割減 - ただし悪用URLは増加
先週注目された記事(2026年8月2日〜2026年8月8日)
インシデント件数減少、ただしサイト改ざんは倍増
2Qのセキュ相談、「偽警告」相談が増加 - 直近2年間で最多
フィッシングURLが約4割減 - リンク使い回しも影響
フィッシング報告が23%増 - 約9割が独自ドメイン名を利用
「セキュリティ10大脅威2026」発表 - 多岐にわたる脅威「AIリスク」が初選出
3月はフィッシング報告数が約2倍 - 悪用URLは4倍超
2026年1Qのセキュリティ相談、「偽警告」相談が約1.5倍に


