

1Qの脆弱性届出は99件 - ウェブサイト関連が低水準
情報処理推進機構(IPA)は、2025年第1四半期における脆弱性の届け出状況を取りまとめた。ソフトウェア製品の脆弱性が増加する一方、ウェブサイト関連は低水準だった。
同機構では、「情報セキュリティ早期警戒パートナーシップガイドライン」に基づき、脆弱性に関する届け出を受け付けており、同四半期の届け出状況を取りまとめたもの。
同四半期に届け出があった脆弱性は99件。前四半期の163件から39.3%減となった。1就業日あたりに換算すると届け出件数は3.84件となる。
ソフトウェア製品に関する脆弱性は81件。前四半期の57件を上回った。85件だった2023年第4四半期以降、
減少傾向が続いていたが、再び増加に転じている。
一方、ウェブサイトに関する届け出は18件で、前四半期の106件から大幅に減少した。近年でもっとも低い水準となっている。
受け付けを開始した2004年以降の累計件数はあわせて1万9385件。内訳を見ると、ウェブサイト関連が1万3344件で全体の約7割を占める。ソフトウェア製品の累計は6041件となった。
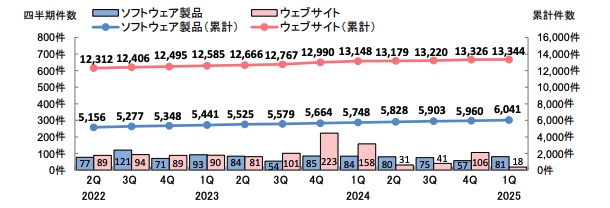
脆弱性の届け出状況推移(グラフ:IPA)

(Security NEXT - 2025/04/23 )
 ツイート
関連リンク
PR
関連記事
会員管理システムに不正アクセス、個人情報が流出 - ブックオフ
委託業務で個人情報を誤送付、操作ミスで - TOPPAN
納税プレゼントキャンペーンのアンケートで不備、個人情報閲覧可能に - 鴨川市
システムに不正アクセス、顧客への不審メールで判明 - アバハウス
ローソンIDと予約サービスに不正アクセス- 個人情報が流出
「NetScaler ADC/Gateway」に深刻なRCE脆弱性 - SAML構成に影響
APIゲートウェイ製品「IBM DataPower Gateway」に複数脆弱性
脆弱性診断ツール「Nessus」に複数の脆弱性 - 「クリティカル」も
「Splunk Enterprise」に46件の脆弱性 - 「クリティカル」も
「Apache Struts」「BIND」など悪用脆弱性リストに5件追加 - 米当局


