

フィッシング報告が18万件超、過去最多 - URLも大幅増
10月は18万件を超えるフィッシング報告が寄せられ、過去最多記録を更新した。悪用されたURLやブランドも増加しており、警戒が必要となる。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は18万1443件。1日あたり5853件の報告が寄せられた。
7月に17万件を超えて過去最多となるも、その後2カ月連続で減少していたが、再び増加に転じて前月の14万8210件から22.4%増と大きく上昇し、再び過去最多を更新した。
フィッシングサイトに悪用されたURLは7万1367件。前月の4万9519件から約1.4倍に増加した。1日あたり約2302.2件のURLが見つかっている。8月の8万5768件に次いで2番目に多い件数となった。
ランダムな文字列をサブドメインとする使い捨てのリダイレクト用URLをメールに記載するケースが全体の約32.3%を占めている。報告数と比例して増加が見られたという。
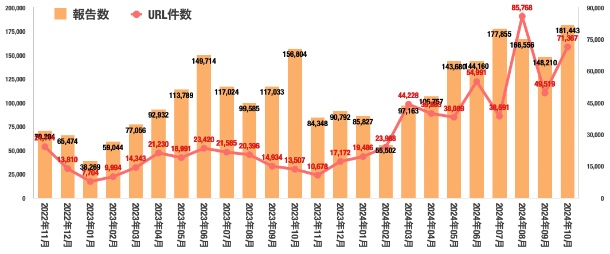
フィッシング報告とURL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/11/25 )
 ツイート
関連リンク
PR
関連記事
Oracle、のべ655件の修正パッチを公開 - 深刻な脆弱性も解消
「Puppet Enterprise」RCE脆弱性、悪用を確認 - 米当局が注意喚起
ジョブ管理製品「AutoSys Workload Automation」に深刻な脆弱性
「Chrome 158」で脆弱性204件に対処 - 6件が「クリティカル」
「Firefox 160.0.1」公開 - 動画再生関連など脆弱性2件を修正
従業員情報含むファイルをメールで誤送信 - 三菱ガス化学
防災製品部の出荷管理システムで侵害か - 古河電工グループ会社
太陽光発電遠隔監視サービスで侵害 - ポイント不正交換も
宝くじサイトやアプリに不正ログイン - パスワード不正変更も
証券会社かたる「フィッシング」 - 情報流出の通知なども偽装


