

フィッシング報告が18万件超、過去最多 - URLも大幅増
フィッシングサイトに悪用されたトップレベルドメインは、「.com」が約44.0%でもっとも多く、次いで「.cn」が約37.6%と多い。「.top(約7.0%)」「.shop(約1.9%)」「.goog(約1.8%)」と続いた。
報告が10回以下のドメインを用いた攻撃は、報告全体の約18.4%、20回以下とした場合は約25.4%となっており、前月より割合がやや減少している。
一方ドメイン名が再利用される割合は上昇しており、報告の約30.0%が、1000回以上の報告を受けたドメインを含む攻撃だった。前月の約9.7%から20.3ポイント増となっている。
メール表示画面に表示されない文字列や正規のURLを埋め込んだり、UnicodeでURLを記載するほか、URLの認証情報部分やサブドメイン名にランダムな文字列を記載するなど、迷惑メールフィルタなどの検出から回避しようとする試みが引き続き観測されている。
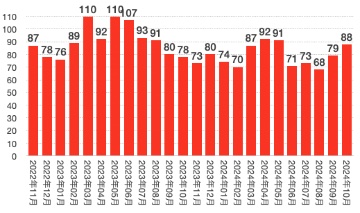
10月に悪用されたブランドは88件。前月の79件から増加した。カテゴリ別に見ると、「金融関連」が21件、「クレジット、信販関連」が19件、「通信事業者、メールサービス関連」が9件、「オンラインサービス関連」が8件、「配送関連」が6件、「EC関連」が5件となっている。
具体的なブランドを見ると、「Amazon」をかたるケースが前月から1割強増加し、約26.8%だった。1万件以上の報告があった「ヤマト運輸」「東京電力」「JCB」「プロミス」をかたるケースをあわせると、約62.6%にのぼる。1000件以上の報告があったブランドは23件あり、これらをあわせると全体の約96.7%を占めた。


(Security NEXT - 2024/11/25 )
 ツイート
関連リンク
PR
関連記事
アプリ会員の個人情報が流出、詳細を調査 - バーガーキング
個人情報が流出、顧客宛のなりすましメールに過去の注文情報 - ムーンスター
ECアプリに不正アクセス、会員情報流出の可能性 - アエナ
「XenServer」「Citrix UniconOS」など3製品に脆弱性 - 修正版を公開
組織で相次ぐ情報流出、IPAが特別相談窓口 - 被害疑わしき段階でも相談可
会員情報約2252万件が流出した可能性 - ソースネクスト
Adobe、アドバイザリ11件を公開 - 深刻な脆弱性にも対処
Atlassian製品や複数セキュリティ製品など、脆弱性5件の悪用に注意喚起 - 米CISA
「Chrome」にセキュリティアップデート - 前回更新から2日
システムから取引先や従業員の情報が流出 - 戸田建設


