

フィッシング報告が過去最多を更新 - 悪用URLは減少
7月のフィッシング報告件数は、前月比23.4%増となり17万件を超え、過去最多を記録した。ヤマト運輸をかたるケースが急増しており、全体の約3割を占めたという。
フィッシング対策協議会によれば、同月に寄せられたフィッシング攻撃の報告は17万7855件。前月の14万4160件から23.4%増加した。1日あたり約5737.3件の報告が寄せられている。
報告件数は、2月に5万件半ばまで減少したものの、その後5カ月連続で上昇。これまで最多だった2023年10月の15万6804件を大きく上回り、過去最多となった。
報告が大きく増加する一方、フィッシングサイトに悪用されたURLは、前月の5万4991件から約29.8%減少し、3万8591件となった。1日あたりに換算すると約1244.9件となる。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.cn」が約50.0%でもっとも多く、「.com」が約36.8%、「.net」が約3.1%、「.dev」が約2.8%と続く。
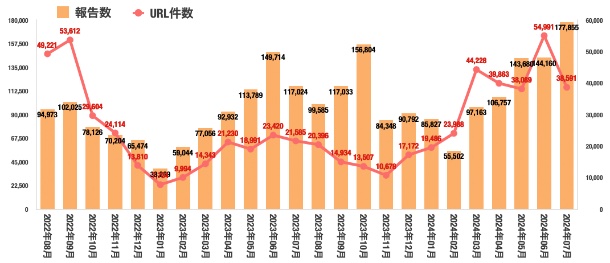
フィッシング対策協議会で対応した報告やURL件数の推移。7月は報告件数が過去最多となる一方、URLは減少している(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/08/23 )
 ツイート
関連リンク
PR
関連記事
自治会長の住所を誤記載、別人宛に発送 - 東京都
ネット印刷サービス「ラクスル」で侵害 - 個人情報や印刷データが流出か
SAPが月例セキュリティ更新 - 「クリティカル」9件
Apple、macOSの脆弱性8件を修正 - 「iMessage」覗き見などに対応
米セキュリティ当局、悪用確認済み脆弱性6件に注意喚起
MS、月例更新で脆弱性1000件超に対応 - 一部で悪用確認
MSが定例外パッチ、「.NET」脆弱性を修正 - Brotli問題などに対応
「FortiOS」に複数の脆弱性 - 3件が重要度「クリティカル」
Windows版「Zoom Workplace」に脆弱性 - 「クリティカル」も
関連サイトで侵害、個人情報が流出 - 阪急阪神百貨店


