

「CrowdStrike」装う「フィッシング」や「偽修復ツール」に警戒を
「CrowdStrike」のEDR製品が導入されているWindows端末において大規模な障害が発生した問題で、被害者を狙ったサイバー攻撃が展開されている。関連付けたドメインも多数登録されており、フィッシング攻撃や修復ツールを装ったマルウェアに警戒が必要だ。
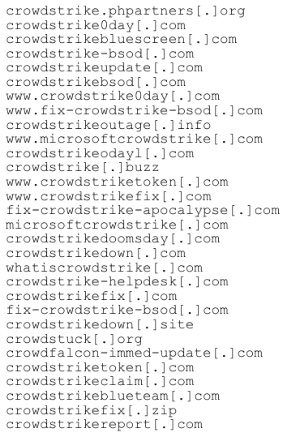
第三者が取得した「CrowdStrike」のブランドを用いる便乗ドメイン(画像:CrowdStrike)
CrowdStrikeは、今回の問題に便乗した悪意ある活動を監視しており、サポートを装ったフィッシングメールが出回っていると説明。
電話で同社関係者になりすます手口や、独立したセキュリティ研究者を装い、サイバー攻撃に関連している証拠があるなどと主張して修復へ協力するなどと近づくケースもあるという。
現地時間7月19日の段階で、同社ブランドや「bluescreen」「bsod」「fix」などといった単語を含み、今回の問題を想起させたり、同社に関連すると見せかけたドメインが、少なくとも30件以上確認されている。
同日の時点でこれらドメインすべてで必ずしも悪意ある活動が確認されたわけではないが、今後ソーシャルエンジニアリングなどで悪用されるおそれもある。

(Security NEXT - 2024/07/22 )
 ツイート
PR
関連記事
手術画像を保存した記録媒体を紛失 - さいたま市民医療センター
ECサイトの会員管理システムで個人情報が流出 - ノジマ
問い合わせフォーム利用者などの個人情報が流出 - ヤクルト
NVIDIAのAIエージェント開発支援ツールに深刻な脆弱性
Linuxカーネル、IPv4のTCP接続処理に深刻な脆弱性 - 実証報告も
「Barracuda ESG」に深刻な脆弱性 - 連鎖でroot取得のおそれ
「Chrome 157」で脆弱性213件を修正 - 「クリティカル」は7件
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
個人情報漏洩の個人向け被害者相談窓口を強化 - IPA


