

2024年1Qの脆弱性届け出は243件 - 前四半期比約2割減
情報処理推進機構(IPA)は、2024年第1四半期に届け出があった脆弱性について取りまとめた。ソフトウェア製品とウェブサイトあわせて243件の届け出が寄せられている。
同機構では、「情報セキュリティ早期警戒パートナーシップガイドライン」のもと、脆弱性に関する届け出を受け付けており、2024年第1四半期の状況を取りまとめたもの。
同四半期は243件の届け出があった。前四半期の311件から21.9%減。1就業日あたりの届け出件数は3.94件だった。
ソフトウェア製品に関する脆弱性は85件で、前四半期から横ばい。一方ウェブサイト関連の脆弱性は158件で前四半期の226件を大きく下回った。
受け付けを開始した2004年以降の累計件数は全体で1万8904件。内訳を見ると、ウェブサイト関連が1万3152件で全体の約7割を占める。ソフトウェア製品は5752件だった。
同四半期に脆弱性の届け出があったソフトウェア製品の種類を見ると、「ウェブアプリケーションソフト」が37件でもっとも多く、次いで「スマートフォンアプリ(9件)」となっている。
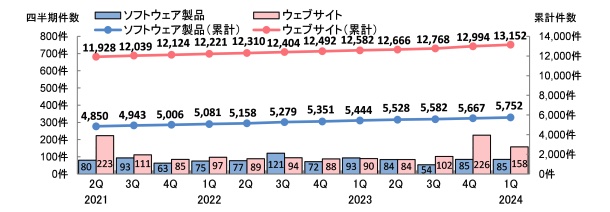
脆弱性の届け出件数推移(グラフ:IPA)

(Security NEXT - 2024/04/23 )
 ツイート
関連リンク
PR
関連記事
アプリの管理システムが侵害、会員情報流出 - 松屋
ヤマハ製ルータ「NWR100」にコマンド実行など複数脆弱性
「ServiceNow」にクリティカル脆弱性 - 修正版が公開
LinuxカーネルやVMware ESXの脆弱性、悪用を確認 - 米当局
米当局、Ciscoセキュリティ製品と「GitLab」の脆弱性悪用に警鐘
「GitLab」の悪用脆弱性、原因は「Ruby」 - 修正版が公開
「Ivanti Connect Secure」に追加脆弱性2件 - 連鎖攻撃を確認
「Chrome」で脆弱性21件を修正 - 「クリティカル」の脆弱性も
会員サイトやアプリにPWリスト攻撃 - 富士急ハイランド
不正アクセスで電子ギフトが不正発行 - ギフティ


