

「SECURITY ACTION」の宣言事業者、約4割が効果を実感
情報処理推進機構(IPA)が運営する「SECURITY ACTION」において、自己宣言を行った事業者の約4割が効果を感じていることがわかった。
「SECURITY ACTION」は、中小企業がセキュリティ対策に取り組むことを自己宣言する制度。2017年にスタートし、2023年10月には宣言事業者が30万を突破している。同機構では1月15日から2月13日にかけて宣言事業者を対象にアンケート調査を実施し、結果を取りまとめた。有効回答数は5577件。
取り組み段階としては、「ひとつ星」が59.8%、「ふたつ星」が17.4%となっており、22.7%は「わからない」と回答している。
宣言を行ったきっかけとしては、「補助金を申請する際の要件となっていた」が75.1%ともっとも多い。次いで「情報セキュリティにかかわる自社の対応を改善したいと考えていた」が24.4%、「事業拡大や顧客開拓、取引先からの信頼を高める手段として有用と考えた」が16.6%と続いた。
宣言した事業者において、約4割が何らかの効果を感じている。もっとも多かったのは、「経営層の情報セキュリティ対策に関する意識の向上」で23.0%。「従業員による情報管理や情報セキュリティに関する意識の向上(22.8%)」が続く。
さらに「取引先からの信頼性の向上(13.2%)」「従業員によるIT関連トラブルの減少(8.4%)」「自社の社会的な知名度の向上(4.7%)」との回答も見られた。
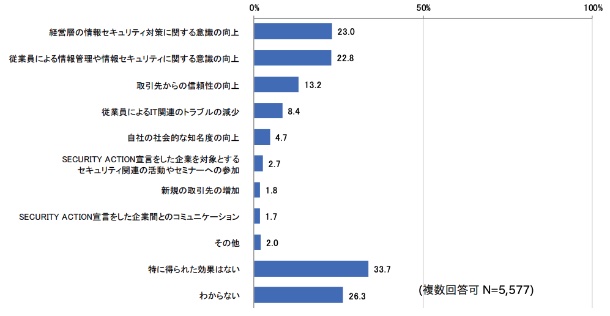
「SECURITY ACTION」を宣言したことによる効果(グラフ:IPA)

(Security NEXT - 2024/04/10 )
 ツイート
PR
関連記事
採用内定式の案内メールを誤送信、メアド流出 - 江戸川区
GMO「デスクトップクラウド」で侵害 - 利用者から金融口座の不正操作報告
「Apache Tomcat」に脆弱性8件 - 「クリティカル」評価の脆弱性も
運用環境に第三者が不正侵入、1年以上前の痕跡も - デジタルアーツ
「CAPCOM ID」で情報流出、パスワードの不正変更も - カプコン
Android版「Firefox」に暗号関連の脆弱性 - 修正版が公開
「Splunk Enterprise」に複数の脆弱性 - 修正版が公開
「PHP」脆弱性、2024年に兆候把握も修正難航 - 公開前に混乱
「PHP」に2件の深刻なRCE脆弱性 - アップデートを公開
「LiteLLM」に不正プログラム混入 - 認証情報漏洩やコード実行のおそれ


