

フィッシングURLが急増 - 4割近くが「Cloudflare Workers」のドメイン
2023年12月は、前月を上回るフィッシング攻撃の報告がフィッシング対策協議会へ寄せられた。特にフィッシング攻撃で悪用された「URL」の増加が目立っている。
同協議会によれば、同月に寄せられたフィッシング攻撃の報告は9万792件。前月の8万4348件から7.6%増加した。1日あたり約2928.8件の報告が寄せられている。
フィッシングサイトに悪用された「URL」は1万7172件。1日あたりに換算すると約553.9件となる。2023年6月以降減少傾向が続いたが、前月の1万678件の約1.6倍へと大幅に増加した。
「URL」が急増した背景には、「Cloudflare Workers」でサブドメインを設定できることを悪用し、フィッシングサイトの転送元に用いるケースが目立っているという。URLの約37.2%にのぼった。
フィッシングサイトに悪用されたトップレベルドメインとしては、「.com」が約55.3%で前月に引き続き最多。次いで「.dev」が約16.8%、「.cn」が約10.8%が多い。さらに「.top(約8.0%)」「.xyz(約2.6%)」「.net(約2.3%)」が続く。
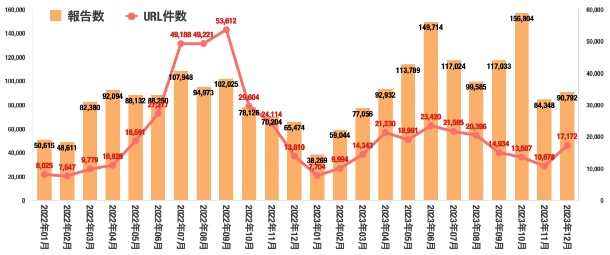
フィッシング攻撃の報告およびURL件数の推移(グラフ:フィ対協の発表をもとに独自に作成)

(Security NEXT - 2024/01/16 )
 ツイート
関連リンク
PR
関連記事
買い物アプリのシステムに侵害、内部に個人情報 - USMH
通販サイト内に不正ファイル、個人情報流出の可能性 - ソフト99
クラウド環境や業務ツールに不正アクセス、個人情報流出 - Gunosy
「Splunk SOAR」に複数のRCE脆弱性 - アップデートを提供
「WatchGuard」のログ管理ソフトに脆弱性 - クリティカルも
「VMware vCenter」に認証回避の脆弱性 - ゼロデイ攻撃も
「PHP」に複数の「クリティカル」脆弱性 - アップデートを公開
「PHP」にクリティカル脆弱性 - 日本時間11月19日夜に修正版
JETROの一部サイトに不正アクセス - 個人情報が流出
ランサム攻撃で生産関連システムが停止、出荷に影響 - 大崎電気工業


